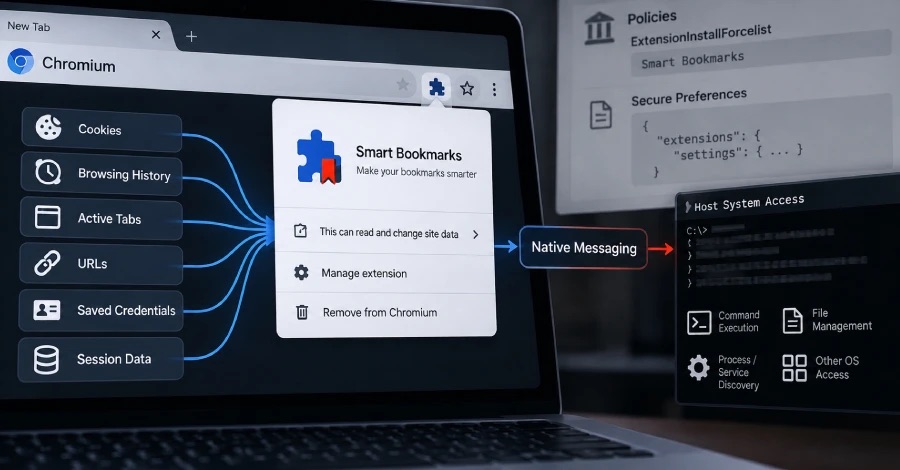
PEEP-Toolkit verwandelt Chrome und Edge in Hintertüren für OS-Befehle
SOCRadar-Forscher enthüllten PEEP, ein Post-Exploitation-Toolkit getarnt als Browser-Erweiterung, das Chromium-basierte Browser in persistente Backdoors umwandelt und Angreifern ermöglicht, Zugangsdaten zu stehlen und OS-Befehle auszuführen.
The Hacker News
browser-securitymalware