Sicherheit
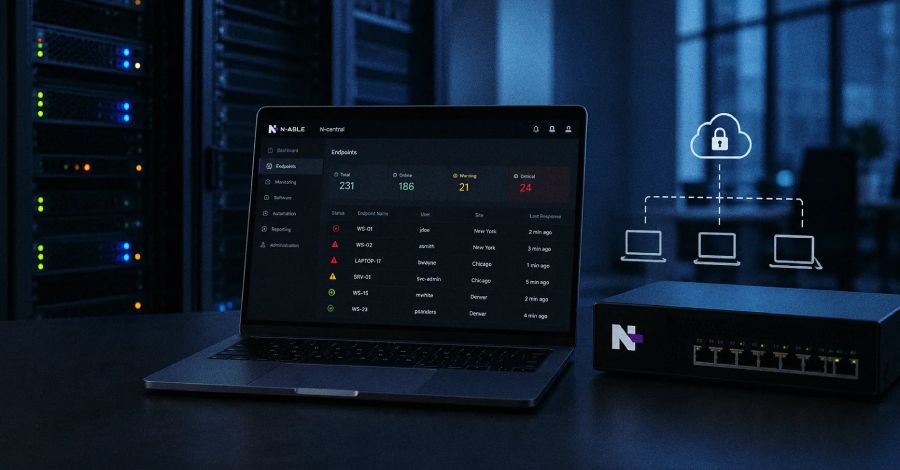
N-ables Patch für eine kritische N-central-Schwachstelle hinterließ ein zweites Loch, das Angreifer nun nutzen, um MSP-Server zu übernehmen.
N-ables erster Fix für einen Authentication-Bypass in seiner N-central Remote-Management-Plattform blockierte einen Exploitation-Pfad, übersah jedoch einen anderen – wodurch Angreifer administrative Kontrolle übernehmen und über Cloudflare in Kundennetzwerke tunneln konnten.
The Hacker News
authentication-bypassn-able