الأمان
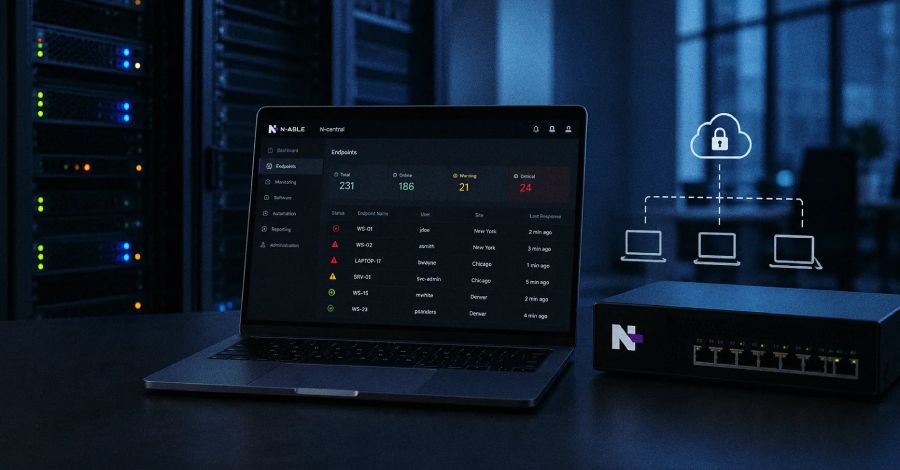
تصحيح من N-able لثغرة حرجة في نظام N-central ترك ثغرة أخرى، يستغلها المهاجمون الآن للسيطرة على خوادم مزودي الخدمات المدارة (MSP).</p>
تمكنت شركة N-able من إصدار إصلاح أولي لثغرة تجاوز المصادقة في منصتها للإدارة عن بُعد N-central، لكن هذا الإصلاح أغلق مسارًا واحدًا للاستغلال بينما أغفل مسارًا آخر، ما مكّن المهاجمين من السيطرة على صلاحيات الإدارة والتسلل إلى شبكات العملاء عبر Cloudflare.
The Hacker News
authentication-bypassn-able