Segurança
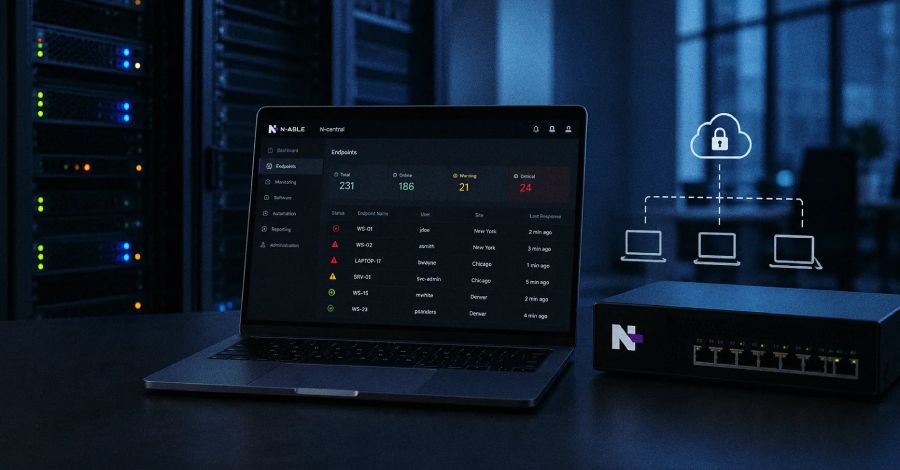
A correção da N-able para uma falha crítica no N-central acabou abrindo uma segunda brecha que os atacantes agora estão usando para sequestrar servidores de MSPs.</p>
A primeira correção da N-able para uma falha de autenticação na plataforma de gerenciamento remoto N-central bloqueou um caminho de exploração, mas deixou passar outro, permitindo que invasores assumissem o controle administrativo e entrassem nas redes dos clientes via Cloudflare.
The Hacker News
authentication-bypassn-able