AIO APEX

Actualités

Actualités et mises à jour du monde de la technologie.

Meta entre dans la guerre de la programmation par IA avec Muse Code et Spark 1.2
Outils de Développement

Meta entre dans la guerre de la programmation par IA avec Muse Code et Spark 1.2

Meta a lancé Muse Code, un outil de programmation agentique basé sur le terminal, propulsé par le nouveau modèle Muse Spark 1.2 doté d'une fenêtre de contexte de 1 million de tokens — faisant ainsi son entrée sur un marché concurrentiel aux côtés de Claude Code, Cursor et GitHub Copilot Workspace.

Meta Developer Blog
Metadeveloper tools
AMD enregistre un trimestre record à 11,5 milliards de dollars, mais chute de 6 % après que SpaceX désigne Nvidia comme son fournisseur exclusif de puces AI
Ordinateurs et Matériel

AMD enregistre un trimestre record à 11,5 milliards de dollars, mais chute de 6 % après que SpaceX désigne Nvidia comme son fournisseur exclusif de puces AI

Le meilleur trimestre d'AMD en 56 ans — 11,5 milliards de dollars de chiffre d'affaires, des ventes en centres de données doublées — n'a pas suffi à compenser le choc provoqué par l'annonce d'Elon Musk : la nouvelle plateforme de calcul orbital Starmind de SpaceX fonctionnera exclusivement sur des GPU Nvidia Rubin.

Yahoo Finance
spacexAI chips
Trois failles dans la bibliothèque Diffusers de Hugging Face pourraient permettre à un dépôt de modèles malveillant d'exécuter du code arbitraire
Sécurité

Trois failles dans la bibliothèque Diffusers de Hugging Face pourraient permettre à un dépôt de modèles malveillant d'exécuter du code arbitraire

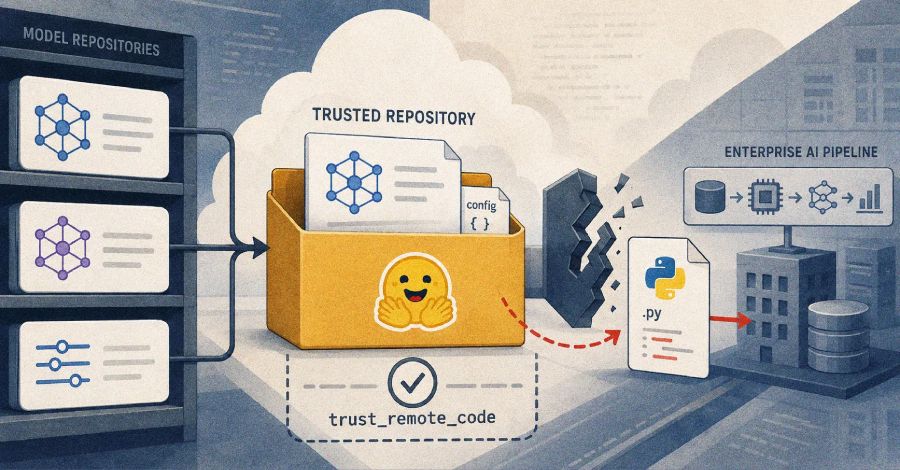
Des chercheurs ont révélé trois vulnérabilités de sévérité élevée, regroupées sous le nom de FaceHugger, qui contournent la protection trust_remote_code de Diffusers en exploitant un écart de timing entre le moment où un dépôt est vérifié et celui où il est réellement chargé — une bibliothèque téléchargée 8,1 millions de fois rien qu’en juillet.

The Hacker News
supply-chainai-security
Le correctif de N-able pour une faille critique de N-central a laissé une seconde brèche que les attaquants exploitent désormais pour détourner les serveurs des MSP.
Sécurité

Le correctif de N-able pour une faille critique de N-central a laissé une seconde brèche que les attaquants exploitent désormais pour détourner les serveurs des MSP.

La première correction de N-able pour une contournement d'authentification dans sa plateforme de gestion à distance N-central a bloqué une voie d'exploitation mais en a laissé passer une autre, permettant aux attaquants de prendre le contrôle administratif et de s'introduire dans les réseaux clients via Cloudflare.

The Hacker News
authentication-bypassn-able