Campaña de repetición de tokens de Microsoft 365 comprometió 97 cuentas en 79 organizaciones
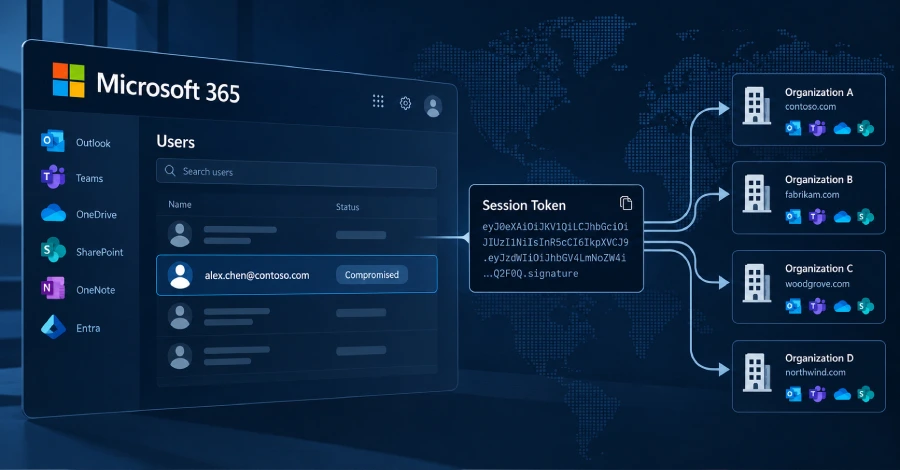
La firma de seguridad Huntress ha revelado una campaña de ataque contra Microsoft 365 que comprometió 97 cuentas en 79 organizaciones entre julio y septiembre de 2026, robando tokens de autenticación en lugar de adivinar contraseñas. La técnica, que Huntress llama «token spraying», permitió a los atacantes evadir completamente la autenticación multifactor una vez que capturaban una sesión de inicio de sesión válida.
La divulgación, reportada el 26 de octubre por The Hacker News, detalla una campaña que los investigadores Andrea Hatcher, Susannah Matt, Matt Poto y Andrew Schwartz rastrearon del 14 de julio al 22 de septiembre de 2026. Durante ese período, los atacantes intentaron más de 200,000 inicios de sesión desde un único rango de IP, tuvieron éxito 497 veces, y finalmente tomaron el control de 97 cuentas.
Cómo funciona el phishing Adversary-in-the-Middle
En lugar de intentar robar una contraseña directamente, los atacantes usaron una página de inicio de sesión adversary-in-the-middle (AitM) que se sitúa entre la víctima y la página real de inicio de sesión de Microsoft. La página falsa transmite las credenciales de la víctima y el código MFA a Microsoft en tiempo real, de modo que desde la perspectiva de la víctima el inicio de sesión parece exitoso normalmente. Pero el proxy del atacante también captura el token de acceso resultante y puede reproducir ese token en minutos desde un dispositivo completamente distinto.
Qué ocurrió después del acceso
Una vez dentro de una cuenta, los atacantes se movieron rápidamente para bloquear la capacidad del propietario legítimo de responder. En al menos 19 de las 79 organizaciones afectadas, los atacantes eliminaron los métodos MFA existentes de la víctima y registraron su propia app de autenticación dentro de tres horas del robo inicial del token. También registraron 48 dispositivos no autorizados directamente en los directorios Entra ID de las organizaciones víctimas.
Dentro de las bandejas comprometidas, los atacantes crearon reglas ocultas de bandeja de entrada — a menudo nombradas con un solo carácter como «s» o «d» — que eliminaban, ocultaban o archivaban automáticamente cualquier correo con palabras clave relacionadas con nómina, depósito directo o bonos.
La infraestructura apunta a alojamiento criminal conocido
La actividad más temprana de la campaña se rastreó a la dirección IP 193.26.115.221, que investigadores de seguridad han vinculado por separado al troyano de acceso remoto AsyncRAT.
Qué deben hacer las organizaciones
Dado que esto es abuso de cuentas y tokens en lugar de una vulnerabilidad de software, no hay un parche que instalar. Huntress recomienda que las organizaciones auditen sus directorios Entra ID buscando dispositivos no reconocidos, revisen qué métodos MFA están registrados en cuentas de ejecutivos y del equipo financiero, y revisen las bandejas en busca de reglas desconocidas.
Publicado originalmente por The Hacker News. Lee el artículo original para más detalles.
Ver fuente original