Campanha de replay de tokens do Microsoft 365 compromete 97 contas em 79 organizações
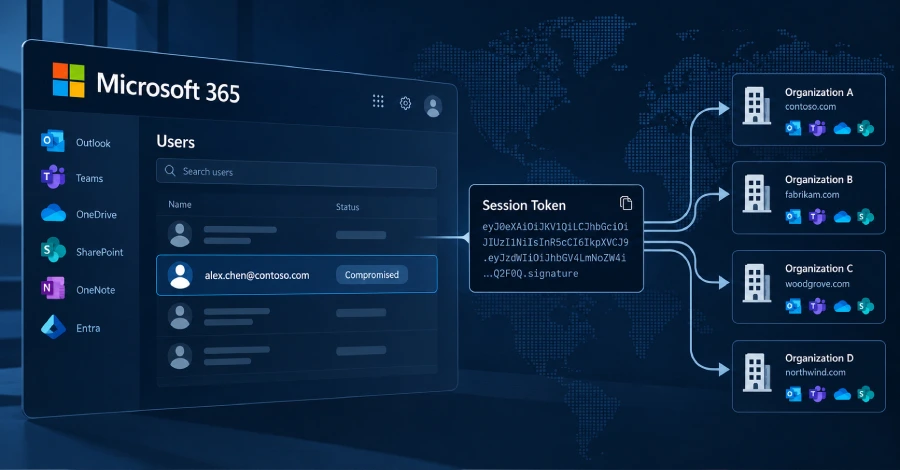
A empresa de segurança Huntress revelou uma campanha de ataque ao Microsoft 365 que comprometeu 97 contas em 79 organizações entre julho e setembro de 2026, roubando tokens de autenticação em vez de adivinhar senhas. A técnica, que a Huntress chama de «token spraying», permitiu que os atacantes evitassem completamente a autenticação multifator depois de capturar uma sessão de login válida.
A divulgação, relatada em 26 de outubro pelo The Hacker News, detalha uma campanha que os pesquisadores Andrea Hatcher, Susannah Matt, Matt Poto e Andrew Schwartz rastrearam de 14 de julho a 22 de setembro de 2026. Durante esse período, os atacantes tentaram mais de 200.000 logins a partir de uma única faixa de IP, tiveram sucesso 497 vezes, e finalmente tomaram controle de 97 contas.
Como funciona o phishing Adversary-in-the-Middle
Em vez de tentar roubar uma senha diretamente, os atacantes usaram uma página de login adversary-in-the-middle (AitM) que fica entre a vítima e a verdadeira página de login da Microsoft. A página falsa retransmite as credenciais da vítima e o código MFA para a Microsoft em tempo real, de modo que, da perspectiva da vítima, o login parece ter sucesso normalmente. Mas o proxy do atacante também captura o token de acesso resultante e pode reproduzir esse token em minutos a partir de um dispositivo completamente diferente.
O que aconteceu após o acesso
Uma vez dentro de uma conta, os atacantes agiram rapidamente para bloquear a capacidade do proprietário legítimo de responder. Em pelo menos 19 das 79 organizações afetadas, os atacantes removeram os métodos MFA existentes da vítima e registraram seu próprio aplicativo de autenticação dentro de três horas do roubo inicial do token. Eles também registraram 48 dispositivos não autorizados diretamente nos diretórios Entra ID das organizações vítimas.
Dentro das caixas de entrada comprometidas, os atacantes criaram regras ocultas de caixa de entrada — frequentemente nomeadas com uma única letra como «s» ou «d» — que excluíam, ocultavam ou arquivavam automaticamente qualquer e-mail contendo palavras-chave relacionadas a folha de pagamento, depósito direto ou bônus.
A infraestrutura aponta para hospedagem criminosa conhecida
A atividade mais antiga da campanha foi rastreada até o endereço IP 193.26.115.221, que pesquisadores de segurança vincularam separadamente ao trojan de acesso remoto AsyncRAT.
O que as organizações devem fazer
Como isso é abuso de conta e token, não uma vulnerabilidade de software, não há patch para instalar. A Huntress recomenda que as organizações auditem seus diretórios Entra ID em busca de dispositivos não reconhecidos, revisem quais métodos MFA estão registrados em contas de executivos e da equipe financeira, e verifiquem as caixas de entrada em busca de regras desconhecidas.
Publicado originalmente por The Hacker News. Leia o artigo original para mais detalhes.
Ver fonte original