Une campagne de replay de jetons Microsoft 365 compromet 97 comptes dans 79 organisations
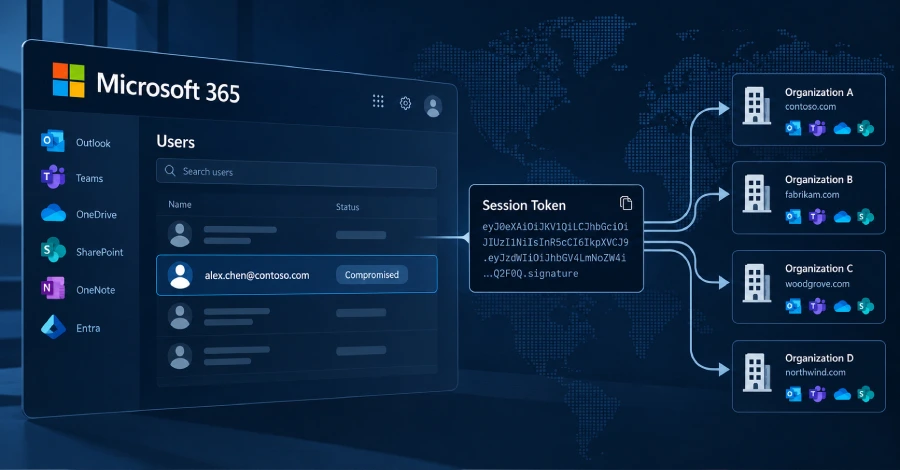
La société de sécurité Huntress a révélé une campagne d'attaque contre Microsoft 365 qui a compromis 97 comptes dans 79 organisations entre juillet et septembre 2026, en volant des jetons d'authentification plutôt qu'en devinant des mots de passe. La technique, que Huntress appelle le « token spraying », a permis aux attaquants de contourner entièrement l'authentification multifacteur une fois qu'ils avaient capturé une session de connexion valide.
La divulgation, rapportée le 26 octobre par The Hacker News, détaille une campagne que les chercheurs Andrea Hatcher, Susannah Matt, Matt Poto et Andrew Schwartz ont suivie du 14 juillet au 22 septembre 2026. Durant cette période, les attaquants ont tenté plus de 200 000 connexions depuis une seule plage d'IP, réussi 497 fois, et finalement pris le contrôle de 97 comptes.
Comment fonctionne le phishing Adversary-in-the-Middle
Plutôt que de tenter de voler directement un mot de passe, les attaquants ont utilisé une page de connexion adversary-in-the-middle (AitM) placée entre la victime et la véritable page de connexion Microsoft. La fausse page relaie les identifiants de la victime et le code MFA vers Microsoft en temps réel, si bien que du point de vue de la victime, la connexion semble réussir normalement. Mais le proxy de l'attaquant capture également le jeton d'accès résultant et peut rejouer ce jeton en quelques minutes depuis un appareil entièrement différent.
Ce qui s'est passé après l'accès
Une fois à l'intérieur d'un compte, les attaquants ont rapidement agi pour empêcher le propriétaire légitime de réagir. Dans au moins 19 des 79 organisations touchées, les attaquants ont supprimé les méthodes MFA existantes de la victime et enregistré leur propre application d'authentification dans les trois heures suivant le vol initial du jeton. Ils ont également enregistré 48 appareils non autorisés directement dans les annuaires Entra ID des organisations victimes.
À l'intérieur des boîtes compromises, les attaquants ont créé des règles de boîte de réception cachées — souvent nommées d'une seule lettre comme « s » ou « d » — qui supprimaient, cachaient ou classaient automatiquement tout e-mail contenant des mots-clés liés à la paie, au dépôt direct ou aux primes.
L'infrastructure pointe vers un hébergement criminel connu
L'activité la plus ancienne de la campagne a été retracée à l'adresse IP 193.26.115.221, que des chercheurs en sécurité ont séparément liée au cheval de Troie d'accès à distance AsyncRAT.
Ce que les organisations devraient faire
Comme il s'agit d'un abus de compte et de jeton plutôt que d'une vulnérabilité logicielle, il n'y a pas de correctif à installer. Huntress recommande aux organisations d'auditer leurs annuaires Entra ID à la recherche d'appareils non reconnus, de vérifier quelles méthodes MFA sont enregistrées sur les comptes des dirigeants et de l'équipe financière, et d'examiner les boîtes de réception à la recherche de règles inconnues.
Initialement rapporté par The Hacker News. Lisez l'article original pour plus de détails.
Voir la source originale