Microsoft-365-Token-Replay-Kampagne kompromittiert 97 Konten in 79 Organisationen
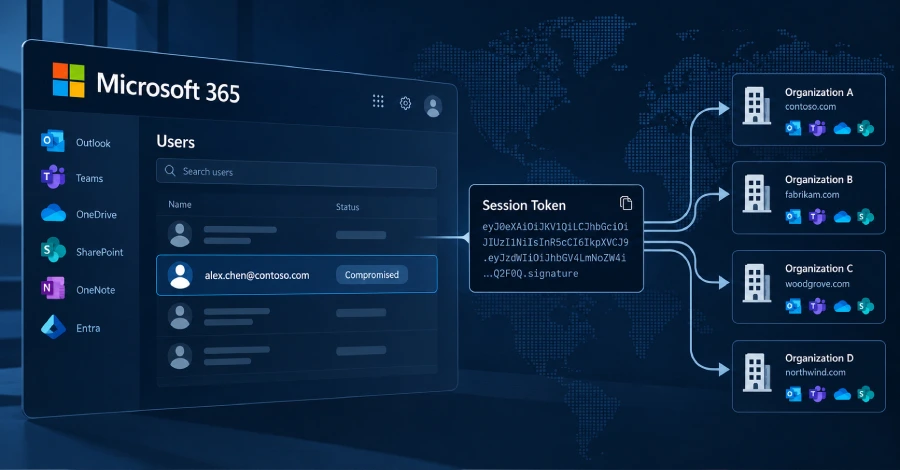
Das Sicherheitsunternehmen Huntress hat eine Angriffskampagne gegen Microsoft 365 aufgedeckt, die zwischen Juli und September 2026 97 Konten in 79 Organisationen kompromittierte, indem sie Authentifizierungstoken stahl statt Passwörter zu erraten. Die Technik, die Huntress «Token Spraying» nennt, erlaubte es Angreifern, die Multi-Faktor-Authentifizierung vollständig zu umgehen, sobald sie eine gültige Anmeldesitzung erfasst hatten.
Die am 26. Oktober von The Hacker News veröffentlichte Offenlegung beschreibt eine Kampagne, die die Forscher Andrea Hatcher, Susannah Matt, Matt Poto und Andrew Schwartz vom 14. Juli bis 22. September 2026 verfolgten. In diesem Zeitraum versuchten die Angreifer mehr als 200.000 Logins aus einem einzigen IP-Bereich, waren 497 Mal erfolgreich und übernahmen schließlich die Kontrolle über 97 Konten.
Wie Adversary-in-the-Middle-Phishing funktioniert
Statt direkt ein Passwort zu stehlen, nutzten die Angreifer eine Adversary-in-the-Middle-Anmeldeseite (AitM), die sich zwischen dem Opfer und der echten Microsoft-Anmeldeseite befindet. Die gefälschte Seite leitet die Anmeldedaten und den MFA-Code des Opfers in Echtzeit an Microsoft weiter, sodass die Anmeldung aus Sicht des Opfers normal erfolgreich erscheint. Aber der Proxy des Angreifers erfasst auch das resultierende Zugriffstoken und kann dieses Token innerhalb von Minuten von einem völlig anderen Gerät aus wiedergeben.
Was nach dem Zugriff geschah
Sobald sie Zugriff auf ein Konto hatten, handelten die Angreifer schnell, um den rechtmäßigen Besitzer von einer Reaktion abzuhalten. In mindestens 19 der 79 betroffenen Organisationen entfernten die Angreifer die vorhandenen MFA-Methoden des Opfers und registrierten innerhalb von drei Stunden nach dem ersten Token-Diebstahl ihre eigene Authentifizierungs-App. Sie registrierten außerdem 48 betrügerische Geräte direkt in den Entra-ID-Verzeichnissen der Opferorganisationen.
In kompromittierten Postfächern erstellten die Angreifer versteckte Posteingangsregeln — oft mit einem einzelnen Buchstaben wie «s» oder «d» benannt — die automatisch jede E-Mail mit Schlüsselwörtern zu Gehalt, Direkteinzahlung oder Boni löschten, versteckten oder ablegten.
Die Infrastruktur verweist auf bekanntes kriminelles Hosting
Die früheste Aktivität der Kampagne wurde auf die IP-Adresse 193.26.115.221 zurückverfolgt, die Sicherheitsforscher separat mit dem Remote-Access-Trojaner AsyncRAT in Verbindung gebracht haben.
Was Organisationen tun sollten
Da es sich um Konto- und Token-Missbrauch und nicht um eine Software-Schwachstelle handelt, gibt es keinen zu installierenden Patch. Huntress empfiehlt Organisationen, ihre Entra-ID-Verzeichnisse auf unbekannte Geräte zu prüfen, zu überprüfen, welche MFA-Methoden bei Konten von Führungskräften und dem Finanzteam registriert sind, und Postfächer auf unbekannte Regeln zu untersuchen.
Ursprünglich berichtet von The Hacker News. Lesen Sie den Originalartikel für weitere Details.
Originalquelle ansehen