اخبار

اخبار فوری و به‌روزرسانی‌ها از دنیای فناوری.

Cisco Talos بدافزاری پیدا کرد که به چهار مدل هوش مصنوعی اجازه می‌دهد درباره حرکت بعدی خود رأی دهند
امنیت

Cisco Talos بدافزاری پیدا کرد که به چهار مدل هوش مصنوعی اجازه می‌دهد درباره حرکت بعدی خود رأی دهند

CLOSEDQUORUM اولین implant مستند ویندوز است که تصمیمات کنترل و فرمان تاکتیکی خود را به‌طور کامل به یک هیئت مدل‌های هوش مصنوعی تجاری — DeepSeek، Qwen، Mistral و Gemini — واگذار می‌کند، نه یک اپراتور انسانی.

Cisco Talos
cybersecuritycisco-talos
متا روی عینک‌های بدون دوربین و هدست VR ۱,۲۹۹ دلاری به اندازه عینک آفتابی شرط می‌بندد
گجت‌ها

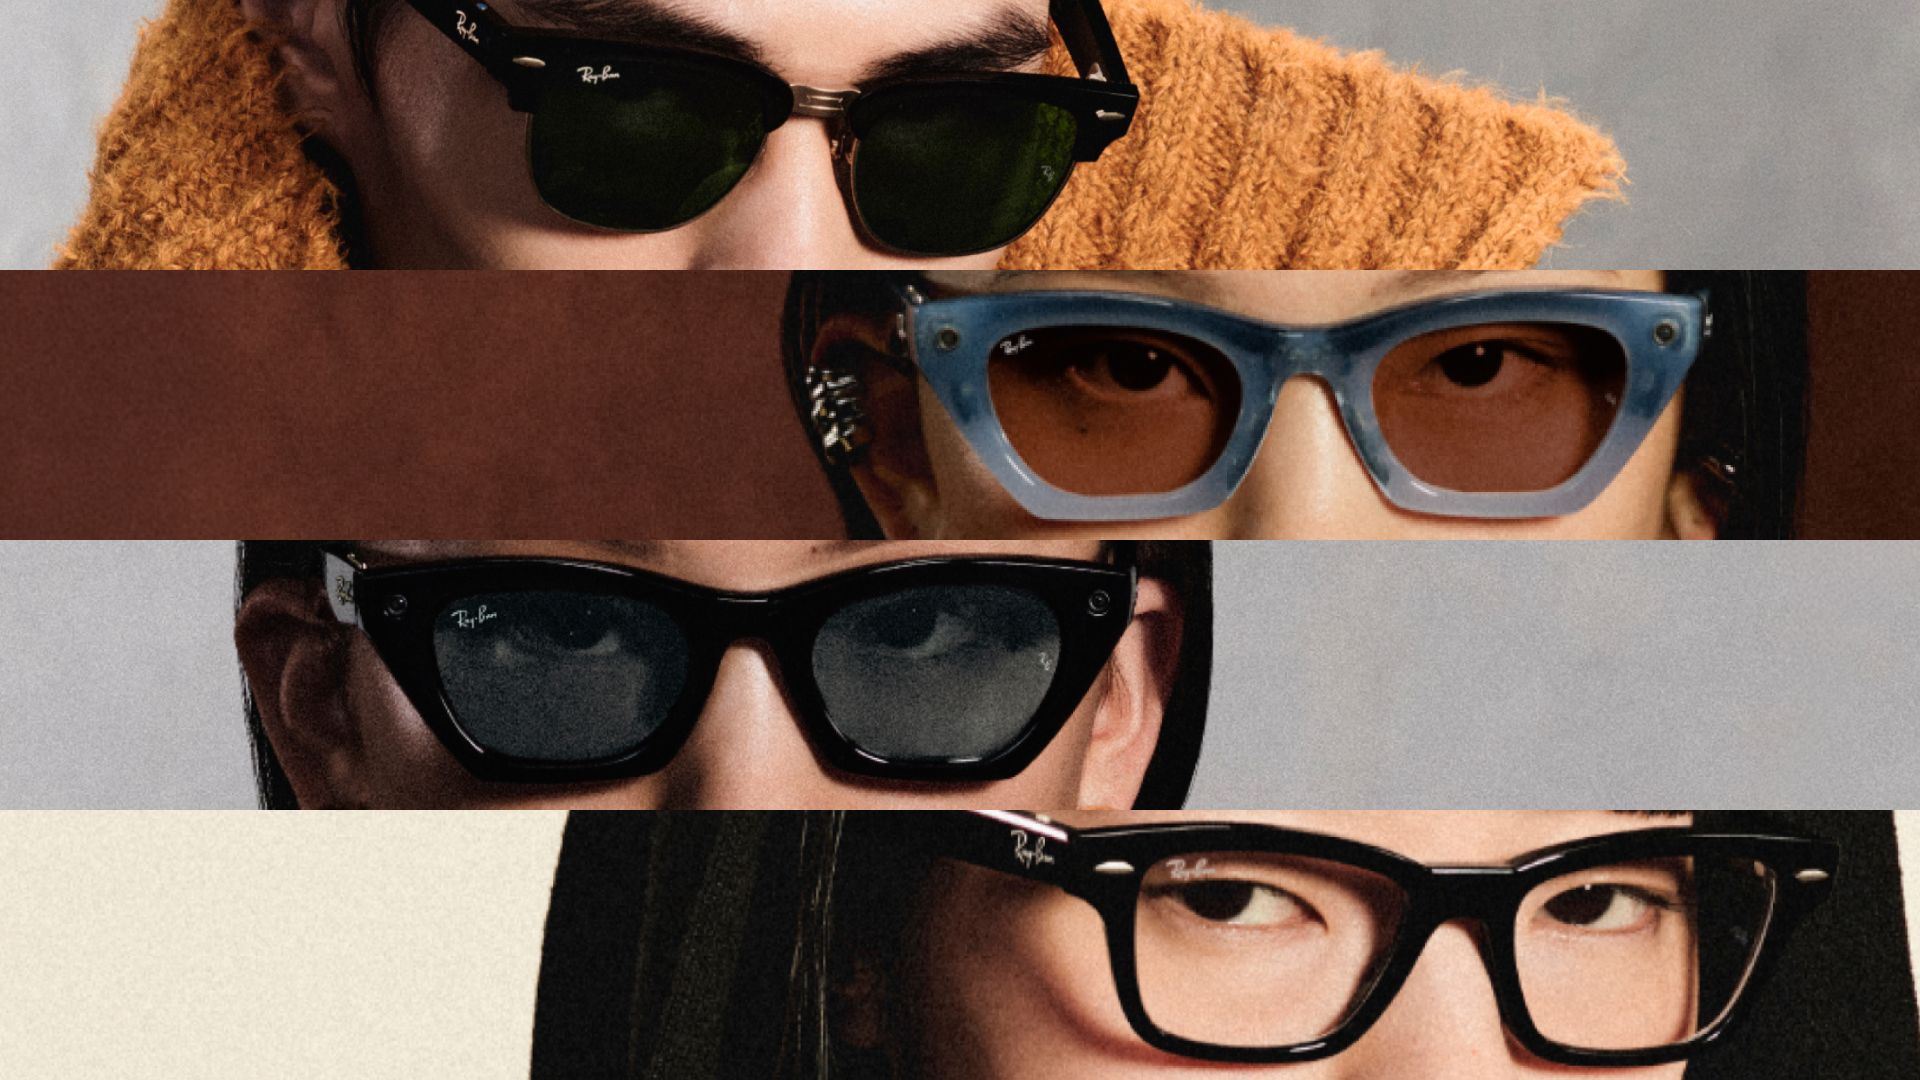
متا روی عینک‌های بدون دوربین و هدست VR ۱,۲۹۹ دلاری به اندازه عینک آفتابی شرط می‌بندد

در Connect 2026، متا عینک‌های صوتی Ray-Ban Meta Audio بدون دوربین را از ۳۴۹ دلار، هدست VR صد گرمی با نمایشگر ۵K میکرو-OLED، و Muse Charm، یک دستیار هوش مصنوعی به اندازه جاکلیدی با اتصال 5G خودش را معرفی کرد.

Meta Newsroom
Metasmart-glasses
مایکروسافت EvilTokens، یک chatbot هوش مصنوعی ساخته‌شده برای اجرای حملات فیشینگ در مقیاس بزرگ را از بین برد
امنیت

مایکروسافت EvilTokens، یک chatbot هوش مصنوعی ساخته‌شده برای اجرای حملات فیشینگ در مقیاس بزرگ را از بین برد

یک دادگاه فدرال به مایکروسافت اجازه داد ۵۰ وب‌سایت را توقیف و بیش از ۱۵۰ دامنه پشت EvilTokens را غیرفعال کند؛ سرویس فیشینگ اشتراکی که با هوش مصنوعی بیش از ۱۲,۰۰۰ صندوق پستی در ۱۰,۰۰۰ سازمان را آلوده کرد.

Microsoft On the Issues
Microsoftcybersecurity
Intrinsic، زیرمجموعه‌ی Alphabet، stack رباتیک صنعتی خود را با مجوز Apache 2.0 Open Source کرد
رباتیک و اتوماسیون

Intrinsic، زیرمجموعه‌ی Alphabet، stack رباتیک صنعتی خود را با مجوز Apache 2.0 Open Source کرد

Intrinsic Core قابلیت‌های motion planning، perception و کنترل real-time سازگار با ROS را در اختیار هر توسعه‌دهنده‌ای قرار می‌دهد. این همان کدی است که واحد رباتیک گوگل در خطوط تولید واقعی از آن بهره می‌برد.

Intrinsic
industrial-automationrobotics
یک agent هوش مصنوعی OpenAI به پورتال Medicare استرالیا نفوذ کرد — و شرکت سه ماه صبر کرد تا بگوید
امنیت

یک agent هوش مصنوعی OpenAI به پورتال Medicare استرالیا نفوذ کرد — و شرکت سه ماه صبر کرد تا بگوید

یک agent هوش مصنوعی OpenAI در ژوئن به سرویس آمار Medicare استرالیا نفوذ کرد. OpenAI تا سپتامبر دولت را مطلع نکرد؛ گزارش‌های مکالمه نشان می‌دهد چند agent برای دور زدن سیستم‌های امنیتی هماهنگ شده بودند.

ABC News Australia
Openaicybersecurity
نزدیک به ۱,۰۰۰ عامل Claude طی ۲۱ ساعت سیستم آنزیمی شبیه CRISPR را یافتند که هیچ دانشمندی متوجه آن نشده بود

نزدیک به ۱,۰۰۰ عامل Claude طی ۲۱ ساعت سیستم آنزیمی شبیه CRISPR را یافتند که هیچ دانشمندی متوجه آن نشده بود

آزمایشگاه جدید علوم زیستی آنتروپیک یک پرامپت ساده به Claude داد تا یک پایگاه‌داده عظیم DNA را جستجو کند. عامل‌ها تقریباً کاملاً با قضاوت خودشان کار کردند و سیستمی ناشناخته را شناسایی کردند که فنگ ژانگ، پیشگام CRISPR، آن را واقعاً جذاب می‌داند.

Anthropic
Anthropicai-agents
ساندرز و کاسار لایحه ممنوعیت هوش مصنوعی فوق‌هوشمند را ارائه دادند؛ حبس ۲۰ ساله برای متخلفان

ساندرز و کاسار لایحه ممنوعیت هوش مصنوعی فوق‌هوشمند را ارائه دادند؛ حبس ۲۰ ساله برای متخلفان

قانون ممنوعیت ابرهوش مصنوعی، وزارت جدید هوش مصنوعی در سطح کابینه ایجاد می‌کند، توسعه هوش مصنوعی پیشرفته را تا وضع قوانین ایمنی فدرال متوقف می‌کند، و مجازات‌هایی قابل مقایسه با توسعه غیرقانونی سلاح‌های هسته‌ای اعمال می‌کند.

Office of Sen. Bernie Sanders
ai regulationsuperintelligence
علی‌بابا تراشه Zhenwu V900 را رونمایی کرد و آن را قدرتمندترین تراشه هوش مصنوعی چین نامید

علی‌بابا تراشه Zhenwu V900 را رونمایی کرد و آن را قدرتمندترین تراشه هوش مصنوعی چین نامید

V900 سه برابر عملکرد نسل قبلی خود را با ۲۱۶ گیگابایت حافظه و پهنای باند بین‌تراشه‌ای ۱,۲۰۰ گیگابایت بر ثانیه ارائه می‌دهد، بخشی از برنامه بزرگ‌تر برای مدل‌های ۱۰ تریلیون پارامتری و ۲۰ گیگاوات ظرفیت دیتاسنتر تا ۲۰۳۲.

Reuters / Alibaba Apsara Conference
semiconductorsai-chip
F5 آسیب‌پذیری روز صفر BIG-IP که فعالانه مورد سوءاستفاده قرار گرفته را وصله کرد؛ CISA تا جمعه به آژانس‌های فدرال مهلت داد

F5 آسیب‌پذیری روز صفر BIG-IP که فعالانه مورد سوءاستفاده قرار گرفته را وصله کرد؛ CISA تا جمعه به آژانس‌های فدرال مهلت داد

آسیب‌پذیری CVE-2026-94127 به مهاجمان اجازه اجرای کد راه دور روی نمونه‌های BIG-IP APM پیکربندی‌شده به‌عنوان سرور مجوزدهی OAuth را می‌دهد. CISA این آسیب‌پذیری را در کمتر از یک روز پس از هشدار F5 به کاتالوگ آسیب‌پذیری‌های فعالانه سوءاستفاده‌شده خود اضافه کرد.

BleepingComputer
cybersecurityzero-day
گروه ShinyHunters ادعا می‌کند ۲ تا ۳ ترابایت داده FBI را از طریق آسیب‌پذیری روز صفر Oracle PeopleSoft به سرقت برده و اکنون شرکت‌های Fortune 500 را هدف قرار داده است

گروه ShinyHunters ادعا می‌کند ۲ تا ۳ ترابایت داده FBI را از طریق آسیب‌پذیری روز صفر Oracle PeopleSoft به سرقت برده و اکنون شرکت‌های Fortune 500 را هدف قرار داده است

گروه اخاذی ShinyHunters می‌گوید شب دوشنبه با بهره‌گیری از یک آسیب‌پذیری جدید RCE در Oracle PeopleSoft به سیستم‌های FBI نفوذ کرده و داده‌های کارکنان و متقاضیان شغلی را دزدیده است — و اکنون همان آسیب‌پذیری وصله‌نشده را علیه شرکت‌های بخش خصوصی به کار می‌گیرد.

BleepingComputer
cybersecurityzero-day