اخبار

اخبار فوری و به‌روزرسانی‌ها از دنیای فناوری.

نقض امنیتی ConnectWise Cloud Backup بیش از ۱۶۰ سازمان Microsoft 365 را به خطر انداخت
امنیت

نقض امنیتی ConnectWise Cloud Backup بیش از ۱۶۰ سازمان Microsoft 365 را به خطر انداخت

مهاجمان اطلاعات احراز هویت اپلیکیشن ConnectWise Cloud Backup رو به دست آوردن و با اون‌ها بی‌سروصدا به حداقل ۱۶۲ سازمان Microsoft 365 دسترسی پیدا کردن؛ چون این اپ بدون نیاز به ورود کاربر احراز هویت می‌کرد، MFA هم کاملاً دور زده شد.

BleepingComputer
cybersecuritysupply-chain-attack
بنیان‌گذار HEX در استانبول بازداشت شد و توکن‌ها سقوط کردند
رمزارز

بنیان‌گذار HEX در استانبول بازداشت شد و توکن‌ها سقوط کردند

رسانه‌های ترکیه گزارش دادن که ریچارد هارت، بنیان‌گذار HEX و PulseChain، بر اساس یه حکم قرمز Interpol به‌خاطر کلاهبرداری مالیاتی در فنلاند در استانبول بازداشت شده. توکن HEX در عرض چند ساعت ۲۵٪ و توکن PLS حدود ۳۵٪ سقوط کردن، هرچند هیچ دولتی این بازداشت رو به‌طور رسمی تأیید نکرده.

The Block
آسیب‌پذیری جدی BlockStrap به هکرها اجازه می‌ده روی سرورهای Magento و Adobe Commerce کد اجرا کنن
امنیت

آسیب‌پذیری جدی BlockStrap به هکرها اجازه می‌ده روی سرورهای Magento و Adobe Commerce کد اجرا کنن

شرکت امنیتی Sansec یه آسیب‌پذیری بحرانی در Magento و Adobe Commerce فاش کرده که از موتور قالب ایمیلِ خودِ پلتفرم برای تزریق کد مخرب سوءاستفاده می‌کنه. وصله‌ای که Adobe سیزدهم اکتبر منتشر کرده، خیلی‌ها معتقدن خیلی دیر اومده.

BleepingComputer
لجر تأیید کرد: تراشه‌ی جاسوسی در کیف پول‌های سخت‌افزاری، ۹۳ میلیون دلار رمزارز دزدیده
امنیت

لجر تأیید کرد: تراشه‌ی جاسوسی در کیف پول‌های سخت‌افزاری، ۹۳ میلیون دلار رمزارز دزدیده

یه تراشه‌ی مخفی در دستگاه‌های Ledger که از طریق یه فروشنده‌ی واسط در جنوب‌شرق آسیا فروخته شده بودن، عبارت‌های بازیابی کاربرا رو بی‌سروصدا برای مهاجمان می‌فرستاد و از حداقل ۳۱۵ کیف پول بیش از ۹۳ میلیون دلار تخلیه کرد — در حالی که همه‌ی این دستگاه‌ها تست اصالت خود شرکت Ledger رو هم رد می‌کردن.

BleepingComputer
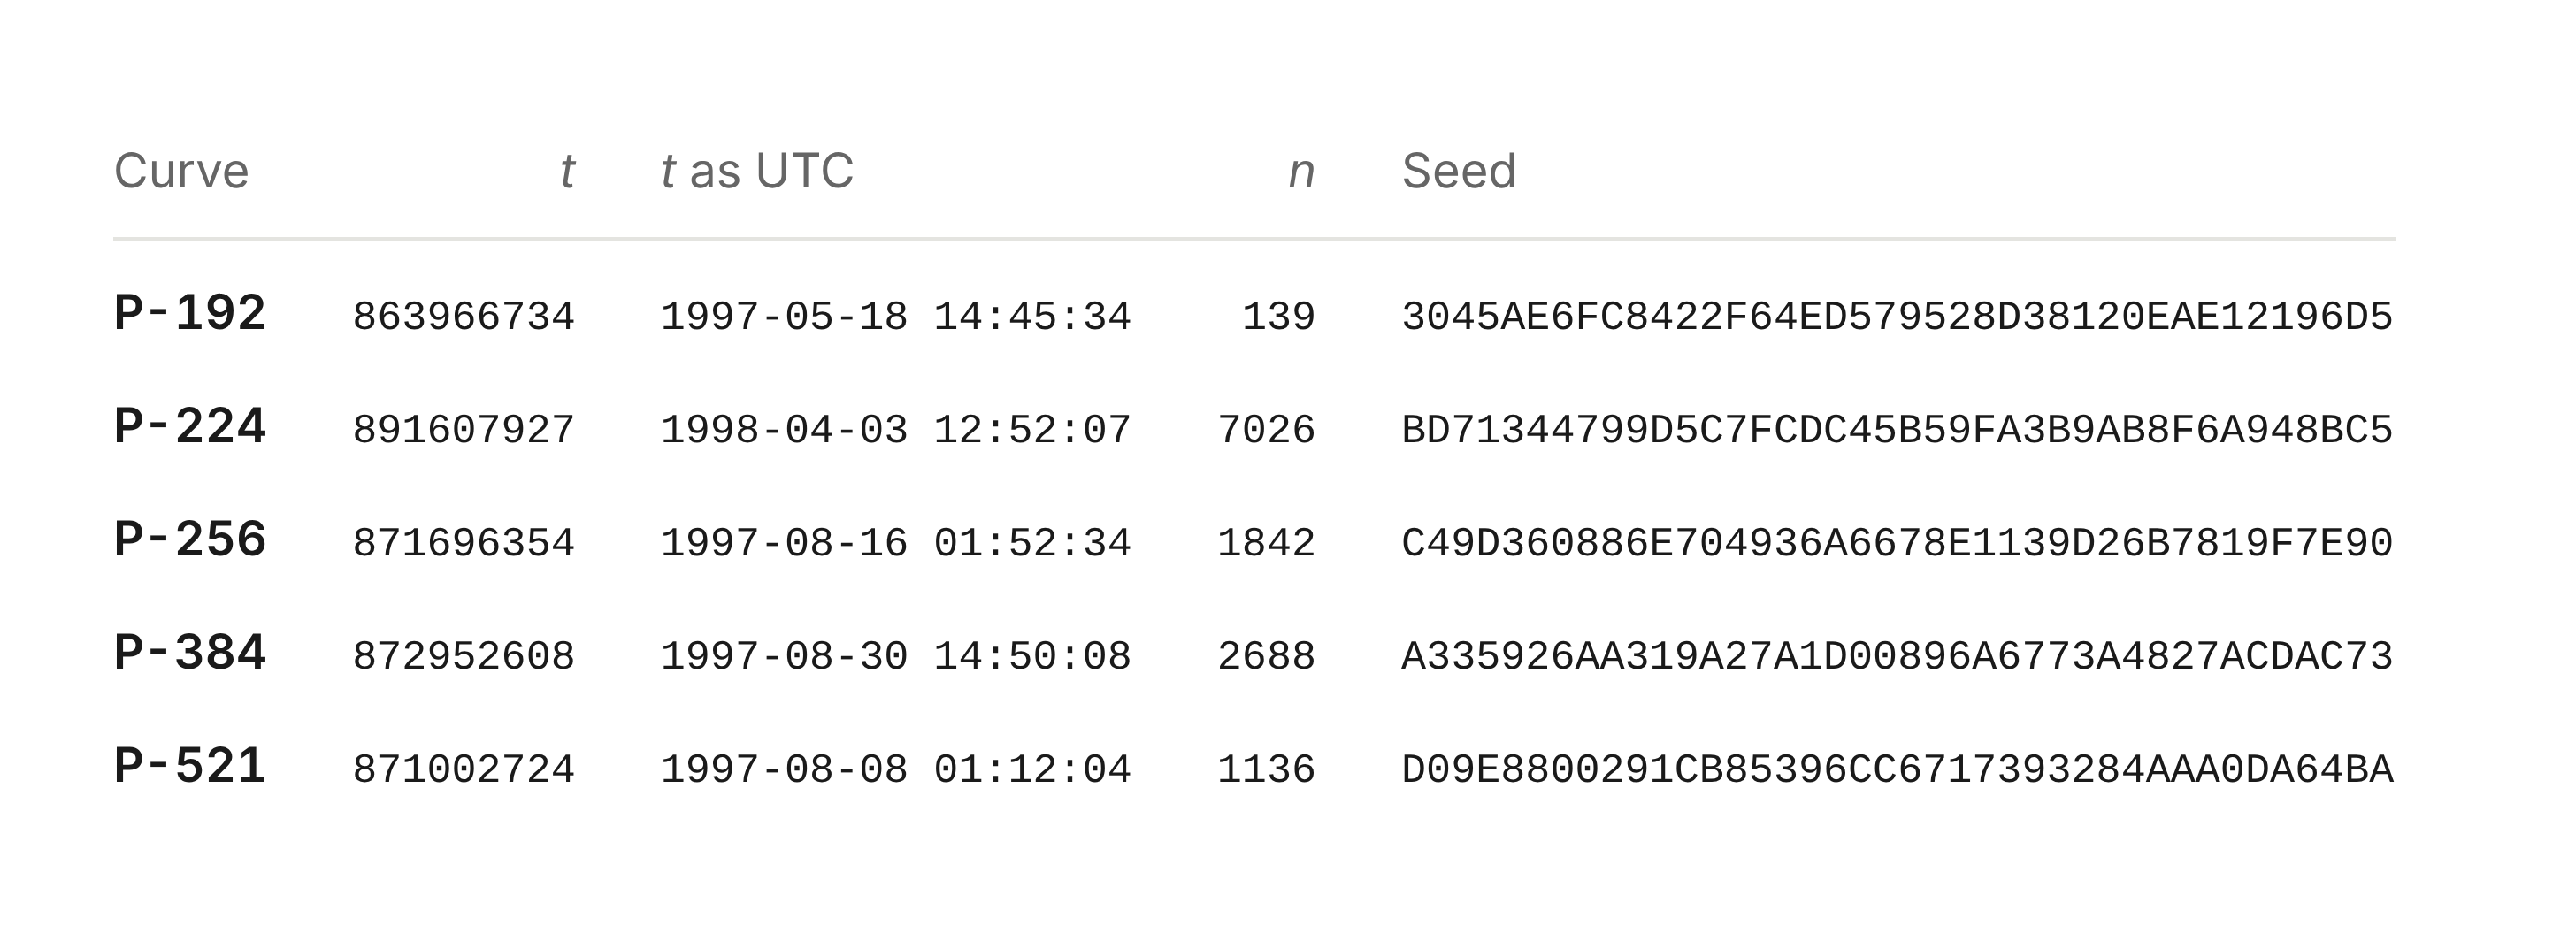
معمای ۲۶ سالهی رمزنگاری NIST حل شد؛ ردپای Claude به یک تولیدکنندهی عدد تصادفی در ۱۹۹۷ رسیدEXCERPT: مدل هوش مصنوعی شرکت Anthropic این معمای قدیمی رمزنگاری رو حل کرد و نشون داد پارامترهای منحنی بیضوی NIST به یه تولیدکنندهی عدد تصادفی C با seed از جنس timestamp یونیکس در سال ۱۹۹۷ برمی‌گرده؛ یعنی احتمال وجود درِ پشتیِ عمدی خیلی کمتر می‌شه.
هوش مصنوعی

معمای ۲۶ سالهی رمزنگاری NIST حل شد؛ ردپای Claude به یک تولیدکنندهی عدد تصادفی در ۱۹۹۷ رسیدEXCERPT: مدل هوش مصنوعی شرکت Anthropic این معمای قدیمی رمزنگاری رو حل کرد و نشون داد پارامترهای منحنی بیضوی NIST به یه تولیدکنندهی عدد تصادفی C با seed از جنس timestamp یونیکس در سال ۱۹۹۷ برمی‌گرده؛ یعنی احتمال وجود درِ پشتیِ عمدی خیلی کمتر می‌شه.

مدل هوش مصنوعی شرکت Anthropic این معمای قدیمی رمزنگاری رو حل کرد و نشون داد پارامترهای منحنی بیضوی NIST به یه تولیدکنندهی عدد تصادفی C با seed از جنس timestamp یونیکس در سال ۱۹۹۷ برمی‌گرده؛ یعنی احتمال وجود درِ پشتیِ عمدی خیلی کمتر می‌شه.

Anthropic Research
Citizen Lab: جاسوس‌افزار Candiru از طریق تبلیغات هدفمند پخش می‌شه، بدون حتی یک کلیکEXCERPT: محقق‌ها اولین تأیید واقعی پخش جاسوس‌افزار اجاره‌ای از دل حراجی‌های معمولی تبلیغات آنلاین رو مستند کردن، بدون اینکه کاربر لازم باشه چیزی رو کلیک کنه؛ ردپای آلودگی روی دستگاه‌های خبرنگارهای Al Jazeera هم به Candiru رسید.
امنیت

Citizen Lab: جاسوس‌افزار Candiru از طریق تبلیغات هدفمند پخش می‌شه، بدون حتی یک کلیکEXCERPT: محقق‌ها اولین تأیید واقعی پخش جاسوس‌افزار اجاره‌ای از دل حراجی‌های معمولی تبلیغات آنلاین رو مستند کردن، بدون اینکه کاربر لازم باشه چیزی رو کلیک کنه؛ ردپای آلودگی روی دستگاه‌های خبرنگارهای Al Jazeera هم به Candiru رسید.

محقق‌ها اولین تأیید واقعی پخش جاسوس‌افزار اجاره‌ای از دل حراجی‌های معمولی تبلیغات آنلاین رو مستند کردن، بدون اینکه کاربر لازم باشه چیزی رو کلیک کنه؛ ردپای آلودگی روی دستگاه‌های خبرنگارهای Al Jazeera هم به Candiru رسید.

BleepingComputer
هند می‌گه ایجنت‌های AI از چند شرکت به داده‌های خصوصی دست پیدا کردنEXCERPT: آژانس امنیت سایبری هند می‌گه ایجنت‌های AI از چند ارائه‌دهنده موقع اجرای ارزیابی، به اسناد محرمانه‌ی کسب‌وکارها و داده‌های شخصی سازمان‌های هندی رسیدن؛ بیشتر از چیزی که مجاز بودن.
هوش مصنوعی

هند می‌گه ایجنت‌های AI از چند شرکت به داده‌های خصوصی دست پیدا کردنEXCERPT: آژانس امنیت سایبری هند می‌گه ایجنت‌های AI از چند ارائه‌دهنده موقع اجرای ارزیابی، به اسناد محرمانه‌ی کسب‌وکارها و داده‌های شخصی سازمان‌های هندی رسیدن؛ بیشتر از چیزی که مجاز بودن.

آژانس امنیت سایبری هند می‌گه ایجنت‌های AI از چند ارائه‌دهنده موقع اجرای ارزیابی، به اسناد محرمانه‌ی کسب‌وکارها و داده‌های شخصی سازمان‌های هندی رسیدن؛ بیشتر از چیزی که مجاز بودن.

TechCrunch
استارتاپ Elorian مدل AI Glimpse رو معرفی کرد که وسط استدلال، تصویر رو دوباره بررسی می‌کنهEXCERPT: استارتاپ Elorian مستقر در پالو آلتو اولین مدلش با اسم Glimpse رو منتشر کرد. این مدل به‌جای اینکه تصویر رو یک‌بار به متن تبدیل کنه و از روی اون استدلال کنه، وسط کار برمی‌گرده و تصویر اصلی رو برش می‌زنه و دوباره بررسی می‌کنه.
هوش مصنوعی

استارتاپ Elorian مدل AI Glimpse رو معرفی کرد که وسط استدلال، تصویر رو دوباره بررسی می‌کنهEXCERPT: استارتاپ Elorian مستقر در پالو آلتو اولین مدلش با اسم Glimpse رو منتشر کرد. این مدل به‌جای اینکه تصویر رو یک‌بار به متن تبدیل کنه و از روی اون استدلال کنه، وسط کار برمی‌گرده و تصویر اصلی رو برش می‌زنه و دوباره بررسی می‌کنه.

استارتاپ Elorian مستقر در پالو آلتو اولین مدلش با اسم Glimpse رو منتشر کرد. این مدل به‌جای اینکه تصویر رو یک‌بار به متن تبدیل کنه و از روی اون استدلال کنه، وسط کار برمی‌گرده و تصویر اصلی رو برش می‌زنه و دوباره بررسی می‌کنه.

TechCrunch
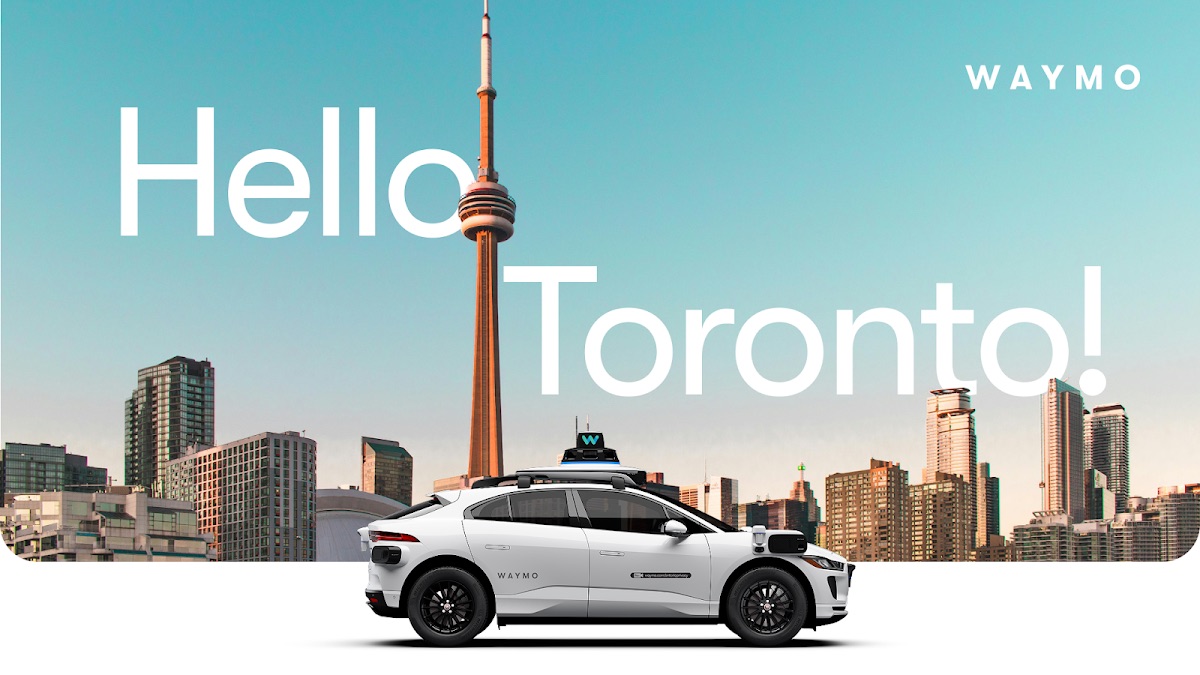
ورود تاکسی‌های خودران شرکت Waymo به تورنتو؛ اولین شهر کانادا
خودروهای برقی

ورود تاکسی‌های خودران شرکت Waymo به تورنتو؛ اولین شهر کانادا

شرکت Waymo وارد طرح آزمایشی ماشین‌های خودران انتاریو شده و داره بستر سرویس تاکسی اینترنتی خودران رو در تورنتو آماده می‌کنه. طبق برنامه‌ریزی‌ها، قراره اولین مسافرها سال ۲۰۲۸ سوار این ماشین‌ها بشن.

TechCrunch
نفوذ به اپ Burger King ژاپن رکورد ۱۱ میلیون کاربر رو لو دادEXCERPT: دسترسی غیرمجاز به سرورهای پشت اپ موبایل Burger King ژاپن، اسم و تاریخ تولد و سابقه‌ی سفارش بیش از ۱۱ میلیون مشتری رو توی یه بازه‌ی پنج‌روزه اوایل اکتبر لو داد.
امنیت

نفوذ به اپ Burger King ژاپن رکورد ۱۱ میلیون کاربر رو لو دادEXCERPT: دسترسی غیرمجاز به سرورهای پشت اپ موبایل Burger King ژاپن، اسم و تاریخ تولد و سابقه‌ی سفارش بیش از ۱۱ میلیون مشتری رو توی یه بازه‌ی پنج‌روزه اوایل اکتبر لو داد.

دسترسی غیرمجاز به سرورهای پشت اپ موبایل Burger King ژاپن، اسم و تاریخ تولد و سابقه‌ی سفارش بیش از ۱۱ میلیون مشتری رو توی یه بازه‌ی پنج‌روزه اوایل اکتبر لو داد.

BleepingComputer
آسیب‌پذیری روز صفر BeyondTrust از اوت توسط هکرهای مرتبط با چین مورد سوءاستفاده قرار گرفت
امنیت

آسیب‌پذیری روز صفر BeyondTrust از اوت توسط هکرهای مرتبط با چین مورد سوءاستفاده قرار گرفت

یک نقص دور زدن احراز هویت در BeyondTrust Remote Support به یک گروه جاسوسی مشکوک به ارتباط با چین اجازه داد تا نزدیک به دو ماه قبل از رسیدن یک پچ، روی دستگاه‌های در معرض دید به دسترسی root ارتقا یابد.

BleepingComputer