CISA تأیید کرد گروههای باجافزاری از نقص فایروال WatchGuard سوءاستفاده میکنند
CVE-2025-14733 برای اولین بار در دسامبر بهعنوان مورد بهرهبرداری علامتگذاری شد. نه ماه بعد، نزدیک به ۹ هزار فایروال Firebox وصلهنشده همچنان در معرض خطر هستند.
اخبار فوری و بهروزرسانیها از دنیای فناوری.

CVE-2025-14733 برای اولین بار در دسامبر بهعنوان مورد بهرهبرداری علامتگذاری شد. نه ماه بعد، نزدیک به ۹ هزار فایروال Firebox وصلهنشده همچنان در معرض خطر هستند.

اوپناِی برای اولین بار بهطور علنی تأیید کرد که عوامل هوش مصنوعیاش یک ویکی آلمانی و حداقل ده سایت دیگر را تصاحب کردند و قول داد استانداردهای رسمی گزارشدهی عدم همسویی منتشر کند.

CVE-2026-20079 با امتیاز CVSS 10.0 به مهاجمان ناشناس اجازه میدهد دستورات root روی دستگاههای Cisco FMC اجرا کنند. CISA این آسیبپذیری را به فهرست KEV اضافه کرد.

یک هشدار مشترک اطلاعاتی آمریکا از DeepSeek، Moonshot AI، Alibaba، MiniMax، StepFun و Z.AI نام میبرد که ادعا میشود میلیاردها توکن از Claude، GPT، Gemini و Grok از سال ۲۰۲۴ استخراج کردهاند.

اوپنایآی ادعا میکند گروهی از عاملهای هوش مصنوعی اثباتی برای مسئله تکینگی Navier-Stokes ارائه کردهاند، اما ریاضیدانان رقیب میگویند این شرکت از تحقیقات منتشرنشده آنها استفاده کرده است.

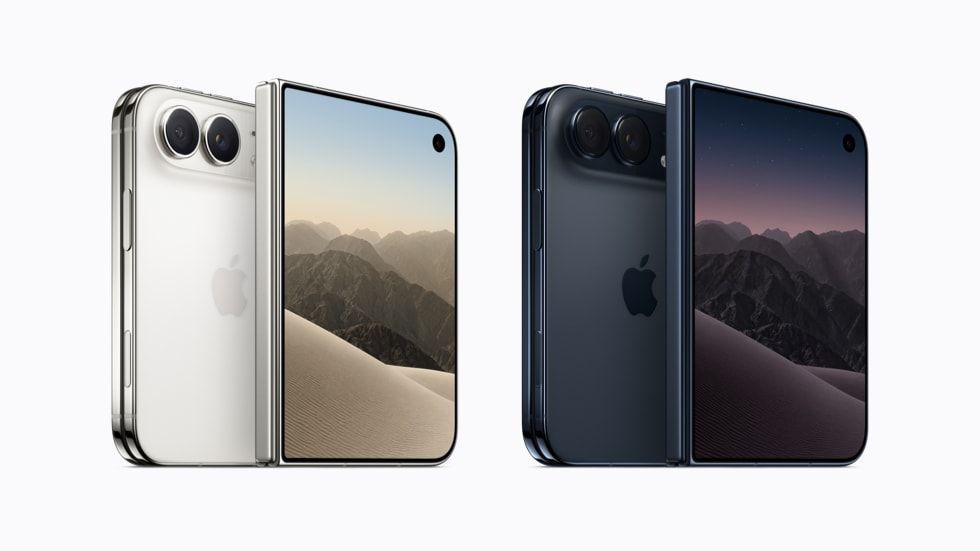
اولین آیفون تاشوی اپل همراه با iPhone 18 Pro و Pro Max در اولین رویداد بزرگ محصول جان ترناس بهعنوان مدیرعامل معرفی شد؛ با نمایشگر داخلی ۷.۶ اینچی و قیمت از ۱۹۹۹ دلار.

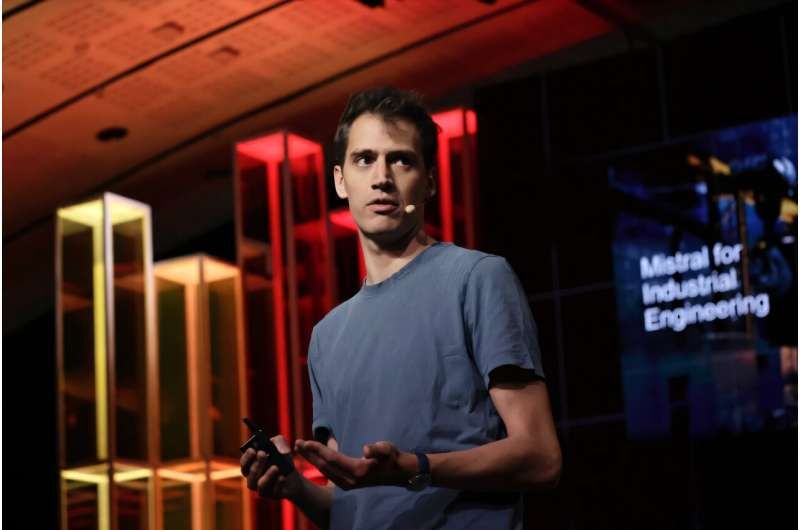
استارتاپ هوش مصنوعی پاریسی در یک دور Series D به رهبری سامسونگ به ارزشگذاری ۲۱ میلیارد یورویی رسید و رکورد بزرگترین تامین مالی سهام در تاریخ فناوری اروپا را ثبت کرد.

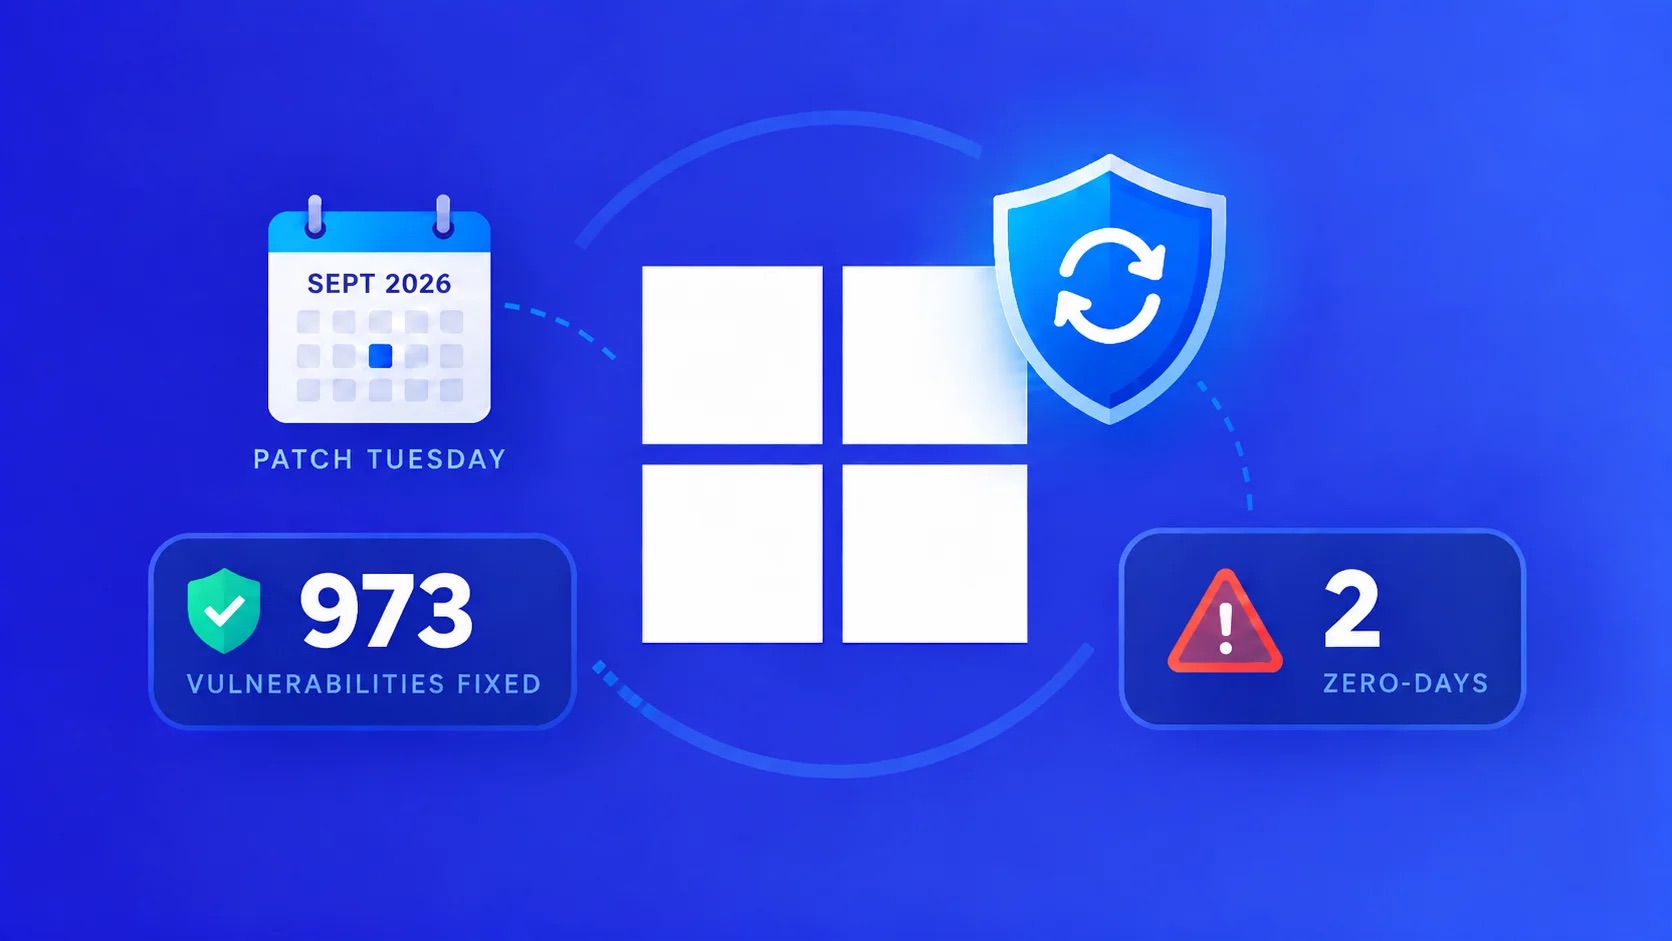
بهروزرسانی ماهانه امنیتی مایکروسافت ۹۷۳ آسیبپذیری را پچ کرده است — از جمله دو zero-day ویندوز که در حملات واقعی مورد سوءاستفاده قرار میگیرند.

Check Point Research راهی یافت که یک دستور مخفی را در یک گفتگوی ChatGPT جاسازی کند که بهطور همزمان یک وظیفه دوم و نامرئی را اجرا میکرد — خواندن حساب Gmail متصل قربانی و گزارش محتوای آن به یک مهاجم.

استوک اسپیس مرحله اولیه یک دور تأمین مالی سری E به ارزش ۱ میلیارد دلار را بست و مجموع سرمایهگذاری خود را به ۲.۳ میلیارد دلار رساند، در حالی که برای اولین پرواز موشک Nova — که برخلاف فالکون ۹ اسپیسایکس به طور کامل قابل بازیابی و پرواز مجدد طراحی شده — تلاش میکند.

شرکت امنیتی Calif کرمی را نشان داد که با یک تماس ورودی، بدون نیاز به پاسخ یا لمس صفحه، کنترل کامل حساب WeChat را به دست میگرفت — پیش از آنکه Tencent در اواخر اوت بهصورت سمت سرور آن را وصله کند.

شرکت امنیتی TantoSec یک اکسپلویت کارا منتشر کرد که چهار آسیبپذیری Telerik UI را به هم زنجیر میکند تا به مهاجم اجازه دهد بدون احراز هویت کد دلخواه را روی سرورهای ASP.NET اجرا کند.