ویژگی جدید Baseline Protection ویندوز ۱۱ به اپلیکیشنها اجازه میدهد تصمیم بگیرند روی کامپیوتر شما اجرا شوند یا نه
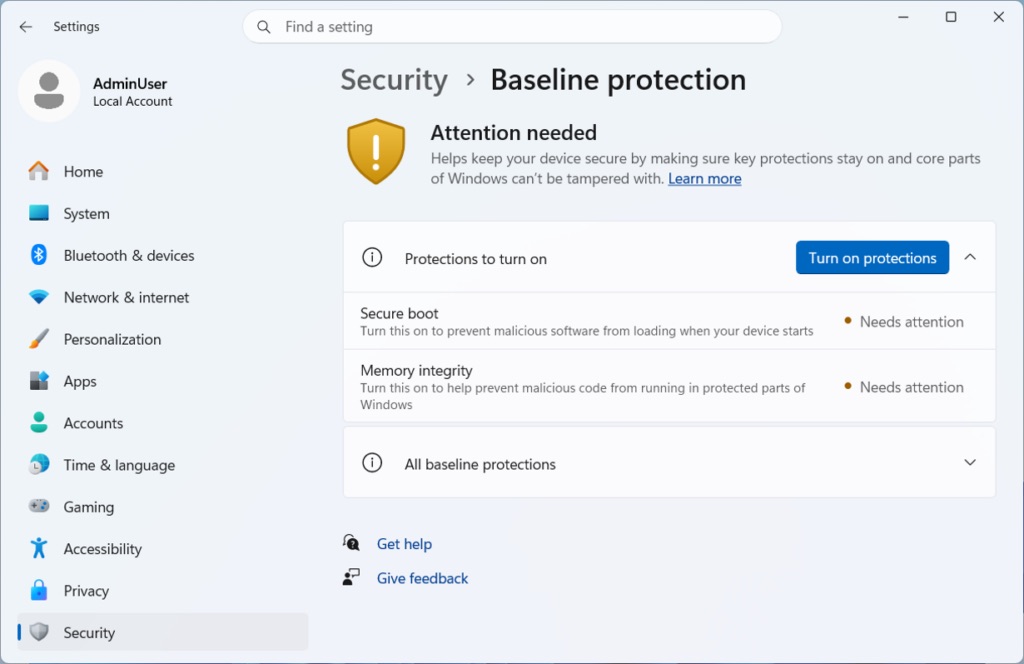
مایکروسافت ویژگی امنیتی جدیدی برای ویندوز ۱۱ به نام Baseline Protection را در Ignite ۲۰۲۶ در ۱۷ نوامبر معرفی کرد که هشت حفاظت سختافزاری و نرمافزاری موجود را به یک وضعیت امنیتی واحد و نسخهبندیشده تبدیل میکند که اپلیکیشنها میتوانند پیش از تصمیمگیری درباره اجرا بررسی کنند. این ویژگی اکنون در پیشنمایش از طریق برنامه Windows Insider است و دسترسی عمومی برای سال ۲۰۲۷ برنامهریزی شده است.
نسخه اول پردازنده امنیتی (TPM)، Secure Boot، امنیت مبتنی بر مجازیسازی، یکپارچگی حافظه، الزامات امضای درایور، تطابق درایور تأییدشده ویندوز، حفاظت دیباگر هسته و مسدودسازی درایورهای آسیبپذیر را بررسی میکند.
نکته حیاتی این است که مایکروسافت تعیین نمیکند هنگامی که یک کامپیوتر در این بررسی رد میشود چه اتفاقی میافتد — این تصمیم کاملاً به توسعهدهنده اپلیکیشن تعلق دارد. دانا هوانگ، معاون ارشد امنیت ویندوز، Baseline Protection را بهعنوان ارائه یک «وضعیت امنیتی واحد و نسخهبندیشده» به اپلیکیشنها توصیف کرد.
شرکای اولیهای که این API را آزمایش میکنند شامل Adobe، کلاینت Battle.net شرکت Blizzard، مدیر رمز عبور 1Password و Schoolyear، یک پلتفرم امنیت آزمون هستند. هیچیک از این چهار شرکت برنامهای برای واقعاً مسدود کردن کامپیوترهایی که این بررسی را رد میشوند اعلام نکرده است.
در کامپیوترهای مصرفی، این ویژگی در تنظیمات > امنیت > Baseline Protection ظاهر میشود و زمانی که هر هشت بررسی موفق باشند یک سپر سبز نشان میدهد یا هشدار «نیاز به توجه» با گزینه یککلیکی «فعالسازی حفاظتها» را نمایش میدهد.
این ویژگی نگرانی آشکاری برای زیرمجموعهای از کاربران حرفهای ایجاد میکند: هر کسی که عمداً Secure Boot را برای دوگانهبوت کردن لینوکس غیرفعال کرده، یا یکپارچگی حافظه را به دلیل تضاد با درایورهای خاص خاموش کرده، طبق طراحی بهعنوان ناموفق در این بررسی پایه نشان داده خواهد شد.
همانطور که توسط مایکروسافت در Ignite ۲۰۲۶، از طریق وبلاگ Windows Experience، در ۱۷ نوامبر ۲۰۲۶ اعلام شد.
در ابتدا توسط Microsoft (Windows Experience Blog) گزارش شده است. برای جزئیات بیشتر مقالهٔ اصلی را بخوانید.
مشاهدهٔ منبع اصلی