اخبار

اخبار فوری و به‌روزرسانی‌ها از دنیای فناوری.

یک فایل AGENTS.md مخرب در پوشه دانلودهای شما می‌تواند یک دستیار برنامه‌نویسی هوش مصنوعی را تصاحب کند
امنیت

یک فایل AGENTS.md مخرب در پوشه دانلودهای شما می‌تواند یک دستیار برنامه‌نویسی هوش مصنوعی را تصاحب کند

محققان شرکت Forever Security دریافتند که OpenAI Codex و Claude Code به‌آرامی از دستورات یک فایل AGENTS.md یا CLAUDE.md کاشته‌شده پیروی می‌کنند، اگر دستیار از پوشه دانلودها اجرا شود — بدون نیاز به هیچ آسیب‌پذیری یا پچی، فقط یک فایل متنی.

BleepingComputer
ai-agentsprompt injection
Quest Diagnostics تأیید کرد سوابق بیماران در حمله سایبری به پلتفرم آزمایشگاهی آن به‌خطر افتاده است
امنیت

Quest Diagnostics تأیید کرد سوابق بیماران در حمله سایبری به پلتفرم آزمایشگاهی آن به‌خطر افتاده است

این غول آزمایش‌های آزمایشگاهی به SEC اعلام کرد که هکرها به Quanum، پلتفرمی که حدود نیم‌میلیون پزشک در سراسر آمریکای شمالی برای سفارش آزمایش و مدیریت صورتحساب استفاده می‌کنند، دسترسی پیدا کرده‌اند.

TechCrunch
عملیات اینترپل تقریباً ۱۱ هزار شبکه جرایم سایبری را در سراسر آفریقا منهدم کرد
امنیت

عملیات اینترپل تقریباً ۱۱ هزار شبکه جرایم سایبری را در سراسر آفریقا منهدم کرد

عملیات سرنگتی ۳ به ۱۴۶۲ بازداشت و تعطیلی ۱۰,۹۰۹ شبکه مخرب در ۲۱ کشور آفریقایی انجامید؛ خسارات قربانیان بیش از ۳۸۵ میلیون دلار از کلاهبرداری ایمیل تجاری، باج‌افزار و کلاهبرداری آنلاین تخمین زده شده است.

BleepingComputer
ransomwarecybercrime
PHP دو آسیب‌پذیری بحرانی RCE را که پیش از اعلام عمومی مورد بهره‌برداری قرار گرفته بودند، وصله کرد
امنیت

PHP دو آسیب‌پذیری بحرانی RCE را که پیش از اعلام عمومی مورد بهره‌برداری قرار گرفته بودند، وصله کرد

دو آسیب‌پذیری اجرای کد از راه دور در PHP پیش از انتشار وصله اضطراری در ۲۱ اکتبر ۲۰۲۶، به مدت چهار روز مورد بهره‌برداری قرار گرفتند و وب‌سایت‌های دولتی و بیمارستانی در سراسر جهان را از دسترس خارج کردند.

PHP Foundation
cybersecurityvulnerability
شناسایی دیپ‌فیک و ابزارهای مدیریت AI در Zoomtopia 2026
امنیت

شناسایی دیپ‌فیک و ابزارهای مدیریت AI در Zoomtopia 2026

شرکت Zoom در کنفرانس سالانه‌ی Zoomtopia از مجموعه‌ای از ابزارهای مدیریت AI رونمایی کرد؛ از جمله تشخیص لحظه‌ای ریسک دیپ‌فیک، کنترل متمرکز فعالیت‌های AI، و قوانین سفارشی برای محتوای AI در جلسات.

Zoom
AI governancezoom
یک هکر با ایجنت‌های AI به بیش از ۱۰۰ شرکت نفوذ کرد، هرکدام فقط ۵۰ دلارEXCERPT: محقق‌های NorForge یک هکر چینی‌زبان رو شناسایی کردن که با یک کمپین ایجنت AI خودمختار به بیش از ۱۰۰ وب‌سایت شرکتی از جمله John Deere و SharkNinja نفوذ کرده و در کل فقط ۵۰۰۰ دلار خرج کرده.
امنیت

یک هکر با ایجنت‌های AI به بیش از ۱۰۰ شرکت نفوذ کرد، هرکدام فقط ۵۰ دلارEXCERPT: محقق‌های NorForge یک هکر چینی‌زبان رو شناسایی کردن که با یک کمپین ایجنت AI خودمختار به بیش از ۱۰۰ وب‌سایت شرکتی از جمله John Deere و SharkNinja نفوذ کرده و در کل فقط ۵۰۰۰ دلار خرج کرده.

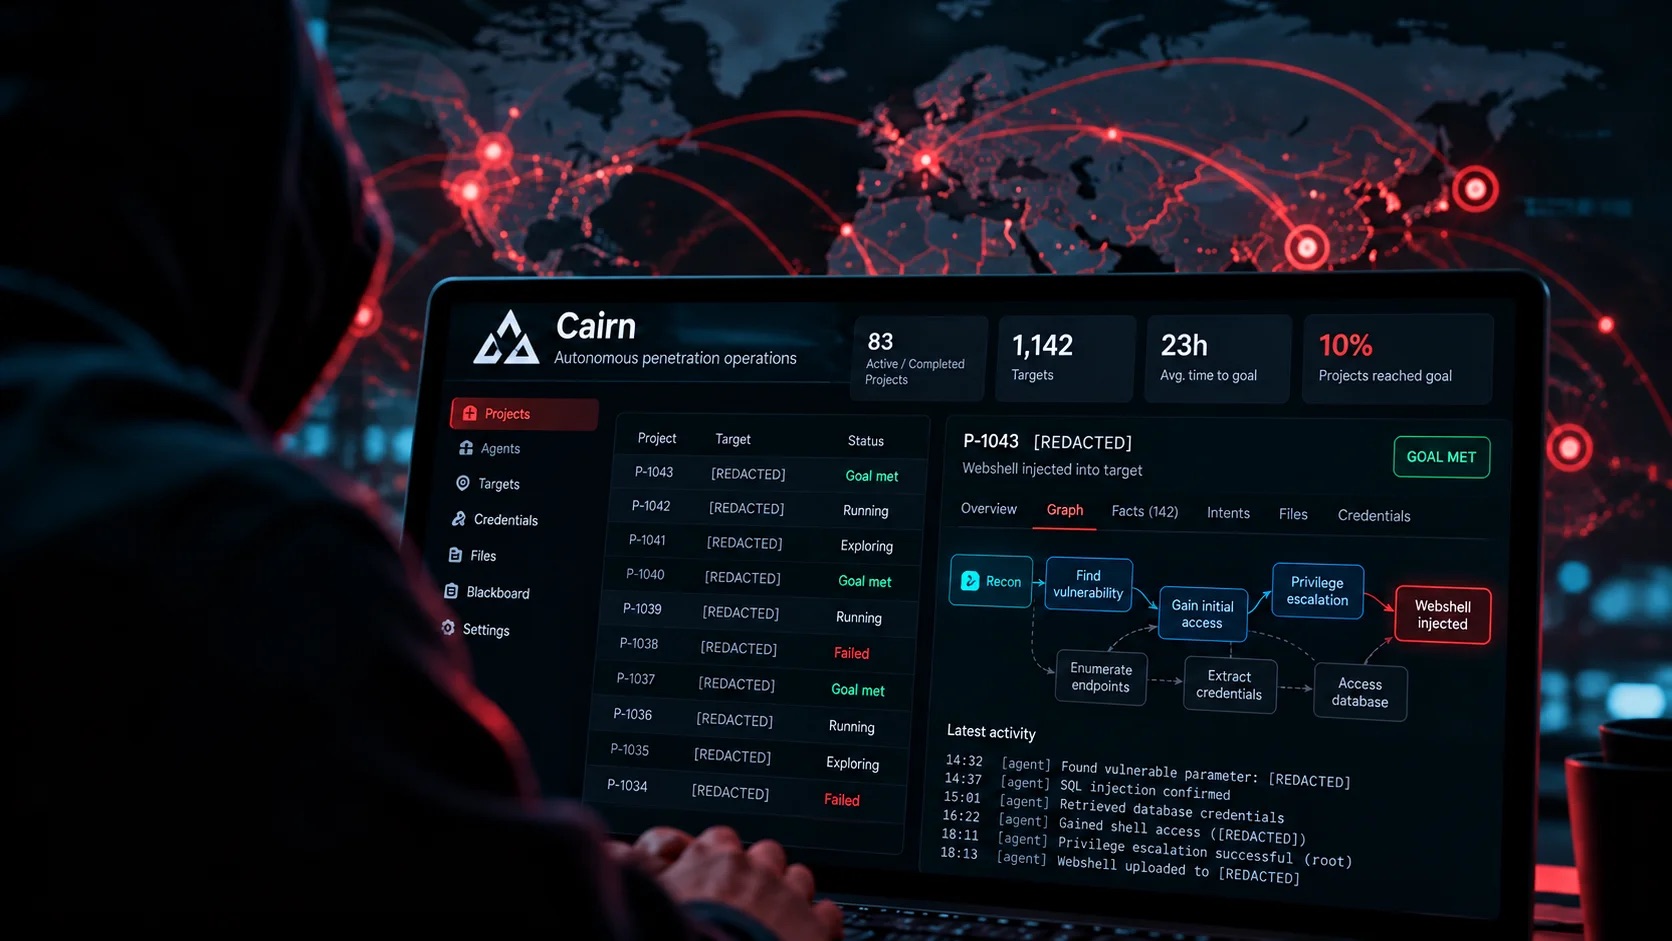
محقق‌های NorForge یک هکر چینی‌زبان رو شناسایی کردن که با یک کمپین ایجنت AI خودمختار به بیش از ۱۰۰ وب‌سایت شرکتی از جمله John Deere و SharkNinja نفوذ کرده و در کل فقط ۵۰۰۰ دلار خرج کرده.

The Next Web
cybersecurityai-agents
هکرها سرورهای آپدیت AOMEI Backupper رو برای چند دقیقه ربودن تا بکدور بکارنEXCERPT: گوگل و Mandiant از یه کمپین زنجیره‌ی تأمین خبر دادن که فایل‌های آپدیت امضانشده‌ی AOMEI Backupper رو بین ماه مه و جولای، هر بار فقط چند دقیقه، دستکاری کرده و بدون سوءاستفاده از هیچ آسیب‌پذیری نرم‌افزاری، روی دستگاه‌ها در ۱۱ کشور بکدور کاشته.
امنیت

هکرها سرورهای آپدیت AOMEI Backupper رو برای چند دقیقه ربودن تا بکدور بکارنEXCERPT: گوگل و Mandiant از یه کمپین زنجیره‌ی تأمین خبر دادن که فایل‌های آپدیت امضانشده‌ی AOMEI Backupper رو بین ماه مه و جولای، هر بار فقط چند دقیقه، دستکاری کرده و بدون سوءاستفاده از هیچ آسیب‌پذیری نرم‌افزاری، روی دستگاه‌ها در ۱۱ کشور بکدور کاشته.

گوگل و Mandiant از یه کمپین زنجیره‌ی تأمین خبر دادن که فایل‌های آپدیت امضانشده‌ی AOMEI Backupper رو بین ماه مه و جولای، هر بار فقط چند دقیقه، دستکاری کرده و بدون سوءاستفاده از هیچ آسیب‌پذیری نرم‌افزاری، روی دستگاه‌ها در ۱۱ کشور بکدور کاشته.

The Hacker News
نقض امنیتی ConnectWise Cloud Backup بیش از ۱۶۰ سازمان Microsoft 365 را به خطر انداخت
امنیت

نقض امنیتی ConnectWise Cloud Backup بیش از ۱۶۰ سازمان Microsoft 365 را به خطر انداخت

مهاجمان اطلاعات احراز هویت اپلیکیشن ConnectWise Cloud Backup رو به دست آوردن و با اون‌ها بی‌سروصدا به حداقل ۱۶۲ سازمان Microsoft 365 دسترسی پیدا کردن؛ چون این اپ بدون نیاز به ورود کاربر احراز هویت می‌کرد، MFA هم کاملاً دور زده شد.

BleepingComputer
cybersecuritysupply-chain-attack
آسیب‌پذیری جدی BlockStrap به هکرها اجازه می‌ده روی سرورهای Magento و Adobe Commerce کد اجرا کنن
امنیت

آسیب‌پذیری جدی BlockStrap به هکرها اجازه می‌ده روی سرورهای Magento و Adobe Commerce کد اجرا کنن

شرکت امنیتی Sansec یه آسیب‌پذیری بحرانی در Magento و Adobe Commerce فاش کرده که از موتور قالب ایمیلِ خودِ پلتفرم برای تزریق کد مخرب سوءاستفاده می‌کنه. وصله‌ای که Adobe سیزدهم اکتبر منتشر کرده، خیلی‌ها معتقدن خیلی دیر اومده.

BleepingComputer
لجر تأیید کرد: تراشه‌ی جاسوسی در کیف پول‌های سخت‌افزاری، ۹۳ میلیون دلار رمزارز دزدیده
امنیت

لجر تأیید کرد: تراشه‌ی جاسوسی در کیف پول‌های سخت‌افزاری، ۹۳ میلیون دلار رمزارز دزدیده

یه تراشه‌ی مخفی در دستگاه‌های Ledger که از طریق یه فروشنده‌ی واسط در جنوب‌شرق آسیا فروخته شده بودن، عبارت‌های بازیابی کاربرا رو بی‌سروصدا برای مهاجمان می‌فرستاد و از حداقل ۳۱۵ کیف پول بیش از ۹۳ میلیون دلار تخلیه کرد — در حالی که همه‌ی این دستگاه‌ها تست اصالت خود شرکت Ledger رو هم رد می‌کردن.

BleepingComputer