کمپین بازپخش توکن مایکروسافت ۳۶۵ به ۹۷ حساب در ۷۹ سازمان نفوذ کرد
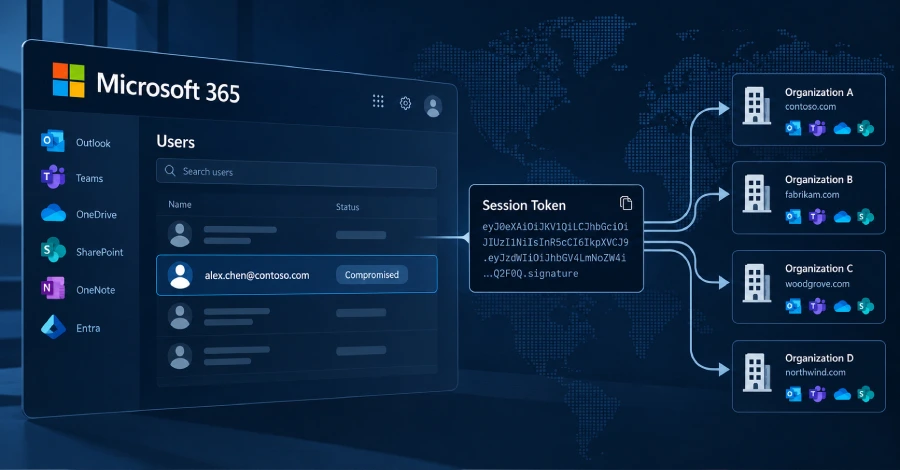
شرکت امنیتی Huntress یک کمپین حمله به مایکروسافت ۳۶۵ را فاش کرده که بین ژوئیه و سپتامبر ۲۰۲۶ با سرقت توکنهای احراز هویت بهجای حدس زدن رمز عبور، ۹۷ حساب را در ۷۹ سازمان به خطر انداخت. این تکنیک، که Huntress آن را «پاشش توکن» مینامد، به مهاجمان اجازه میداد پس از ربودن یک نشست ورود معتبر، احراز هویت چندعاملی را بهطور کامل دور بزنند.
این افشاگری که در ۲۶ اکتبر توسط The Hacker News گزارش شد، کمپینی را توصیف میکند که محققان اندریا هچر، سوزانا مت، مت پوتو، و اندرو شوارتز از ۱۴ ژوئیه تا ۲۲ سپتامبر ۲۰۲۶ ردیابی کردند. در این بازه، مهاجمان بیش از ۲۰۰ هزار تلاش ورود از یک محدوده IP واحد انجام دادند، ۴۹۷ بار موفق شدند، و در نهایت کنترل ۹۷ حساب را به دست گرفتند.
فیشینگ Adversary-in-the-Middle چگونه کار میکند
بهجای تلاش برای سرقت مستقیم رمز عبور، مهاجمان از یک صفحه ورود adversary-in-the-middle (AitM) استفاده کردند که بین قربانی و صفحه ورود واقعی مایکروسافت قرار میگیرد. صفحه جعلی اعتبارنامهها و کد احراز هویت چندعاملی قربانی را بهصورت بلادرنگ به مایکروسافت منتقل میکند، بهطوری که از دید قربانی، ورود بهطور عادی موفق به نظر میرسد. اما پروکسی مهاجم همچنین توکن دسترسی حاصل را میرباید — که عملاً «مدرک ورود» است — و میتواند آن توکن را در عرض چند دقیقه از یک دستگاه کاملاً متفاوت بازپخش کند، بدون نیاز به رمز عبور یا کد احراز هویت چندعاملی برای بار دوم.
پس از دسترسی چه اتفاقی افتاد
پس از ورود به یک حساب، مهاجمان بهسرعت برای مسدود کردن توانایی صاحب قانونی برای واکنش اقدام کردند. در حداقل ۱۹ مورد از ۷۹ سازمان آسیبدیده، مهاجمان روشهای احراز هویت چندعاملی موجود قربانی را حذف کردند و اپلیکیشن احراز هویت خود را در عرض سه ساعت از سرقت اولیه توکن ثبت کردند — در یک مورد، در کمتر از ۵۱ دقیقه. آنها همچنین ۴۸ دستگاه سرکش را مستقیماً در دایرکتوریهای Entra ID سازمانهای قربانی ثبت کردند.
در داخل صندوقهای پستی بهخطرافتاده، مهاجمان قوانین پنهان صندوق ورودی ایجاد کردند — که اغلب با نامهای یکحرفی مانند «s» یا «d» نامگذاری شده بودند — که بهطور خودکار هر ایمیل حاوی کلیدواژههای مرتبط با حقوق، واریز مستقیم، یا پاداش را حذف، پنهان، یا بایگانی میکردند.
زیرساخت به میزبانی مجرمانه شناختهشده اشاره میکند
اولین فعالیت در این کمپین به آدرس IP 193.26.115.221 ردیابی شد، که محققان امنیتی بهطور مجزا آن را به تروجان دسترسی از راه دور AsyncRAT مرتبط کردهاند. این IP متعلق به ارائهدهنده میزبانی 1337 Services GmbH است، که Huntress آن را به StarkRDP و rdp.sh مرتبط میکند.
سازمانها چه باید بکنند
از آنجا که این سوءاستفاده از حساب و توکن است نه یک آسیبپذیری نرمافزاری، هیچ وصلهای برای نصب وجود ندارد. Huntress توصیه میکند سازمانها دایرکتوریهای Entra ID خود را برای دستگاههای ناشناس بررسی کنند، بررسی کنند کدام روشهای احراز هویت چندعاملی روی حسابهای مدیران اجرایی و تیم مالی ثبت شده، و صندوقهای پستی را برای قوانین ناآشنا بررسی کنند.
در ابتدا توسط The Hacker News گزارش شده است. برای جزئیات بیشتر مقالهٔ اصلی را بخوانید.
مشاهدهٔ منبع اصلی