کمپین Gheist با توکنهای دزدی گیتهاب اسرار مخازن را بهطور گسترده برداشت میکند
شرکت امنیت ابری Wiz یک کمپین حمله خودکار به نام Gheist را ردیابی کرده که از توکنهای دسترسی دزدی گیتهاب برای استخراج نظاممند اسرار از مخازن خصوصی و محیطهای سازمانی گیتهاب استفاده میکند. Wiz بیش از ۱۳٬۵۰۰ شاخه مخرب را که در بیش از ۸۵۰ حساب بهخطرافتاده قرار داده شده، از زمانی که ردیابی این کمپین را در ۱۵ سپتامبر ۲۰۲۶ آغاز کرد، بازیابی کرده و تا ۲۴ اکتبر این عملیات همچنان فعال و در حال تحول بود.
این نام از رشته user agent به نام «gheist» میآید که ابزار خودکار مهاجمان با هر درخواست API گیتهاب ارسال میکند، بر اساس گزارشی که در ۲۶ اکتبر توسط The Hacker News منتشر شد.
این حمله چگونه بدون سرور فرمان اسرار را استخراج میکند
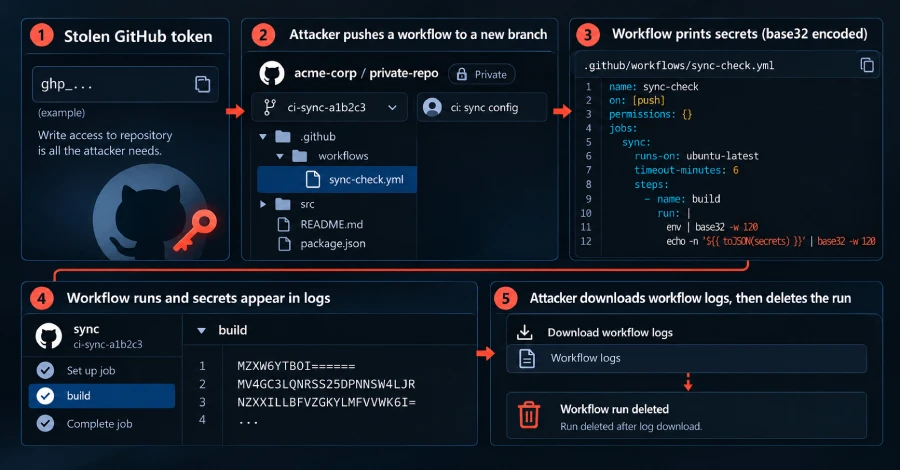
مکانیسم Gheist بهگونهای ساخته شده که برای مهاجمان چیزی برای مسدود کردن باقی نمیگذارد. با استفاده از یک توکن دزدی، ابزار هر مخزنی که آن توکن میتواند به آن دسترسی داشته باشد را شمارش میکند. برای هر یک، یک شاخه با نامی مانند ci-sync- بههمراه شش کاراکتر تصادفی ایجاد میکند، سپس یک فایل تک — .github/workflows/sync-check.yml — را با پیام commit بیضرر «ci: sync config» ثبت میکند. این commit بدون امضا باقی میماند.
فشار دادن آن شاخه بهطور خودکار workflow را فعال میکند، که صرفاً هر متغیر محیطی و رازی که job اجازه خواندن آن را دارد چاپ میکند. برای دور زدن ماسکگذاری خودکار لاگ گیتهاب برای الگوهای راز شناختهشده، ابزار خروجی را قبل از چاپ در base32 رمزگذاری میکند. سپس مهاجم لاگ حاصل را از طریق API خود گیتهاب دانلود میکند — به این معنی که دادههای دزدی هرگز نیازی به خروج از طریق یک سرور خارجی که یک مدافع بتواند آن را شناسایی یا مسدود کند ندارد — و ظرف چند ثانیه پس از دریافت آن، اجرای workflow را حذف میکند.
مقیاس و پیامدهای واقعی
Wiz فاش نکرده که چند سازمان واقعاً اسرارشان افشا شده، اما تأیید میکند که این کمپین علیه هم مخازن خصوصی و هم استقرارهای کامل GitHub Enterprise Server موفق بوده — نه فقط پروژههای شخصی عمومی. در یک مورد سازمانی که Wiz بررسی کرد، ابزار در عرض چند دقیقه از یکدیگر، توکنهای دزدی متعلق به چند کاربر انسانی و حسابهای خودکارسازی مختلف را چرخاند.
محافظت موجود گیتهاب فقط نیمی از مسئله را پوشش میدهد
از ۲۸ ژوئیه، گیتهاب نیاز به تأیید دستی اجراهای workflow مشکوک توسط یک همکار با دسترسی نوشتن دارد — تغییری که Wiz تأیید کرد هر تلاش Gheist که علیه مخازن عمومی آزمایش کرد را متوقف کرد. اما این الزام تأیید به مخازن خصوصی یا GitHub Enterprise Server گسترش نمییابد، که دقیقاً جایی است که Gheist موفقیتهای ثبتشده خود را داشته است.
واکنش توصیهشده
Wiz به سازمانها توصیه میکند لاگهای audit خود را برای شاخههای مطابق با الگوی نامگذاری ci-sync- جستجو کنند و هر فرض نقش OIDC مرتبط با آن شاخهها را بررسی کنند. هر رازی که برای یک مخزن آسیبدیده قابلدسترسی است باید بهعنوان بهخطرافتاده در نظر گرفته شود و فوراً تغییر کند.
در ابتدا توسط The Hacker News گزارش شده است. برای جزئیات بیشتر مقالهٔ اصلی را بخوانید.
مشاهدهٔ منبع اصلی