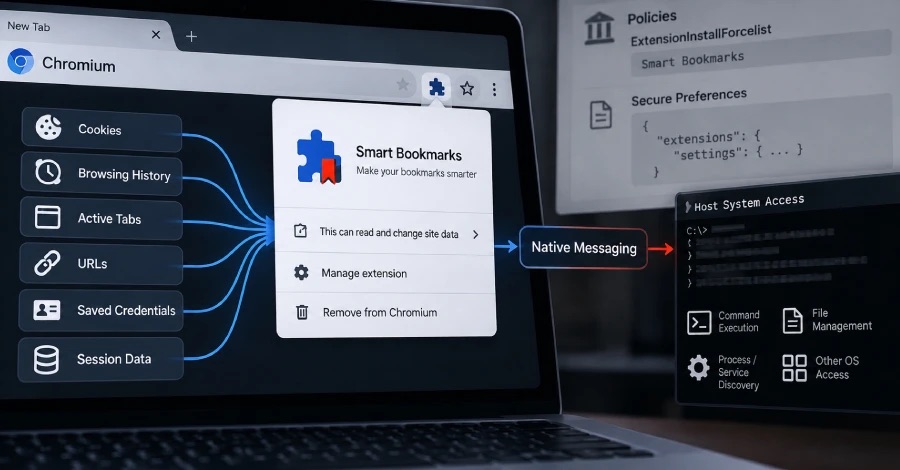
PEEP convierte Chrome y Edge en puertas traseras que ejecutan comandos del sistema operativo
Investigadores de SOCRadar revelaron PEEP, un kit de postexplotación que se disfraza de extensión de navegador para convertir los navegadores basados en Chromium en puertas traseras persistentes que roban credenciales y ejecutan comandos del sistema.
The Hacker News
browser-securitymalware