Hackers desmontaram uma câmera de vigilância Flock e encontraram Android de oito anos e uma chave mestra codificada
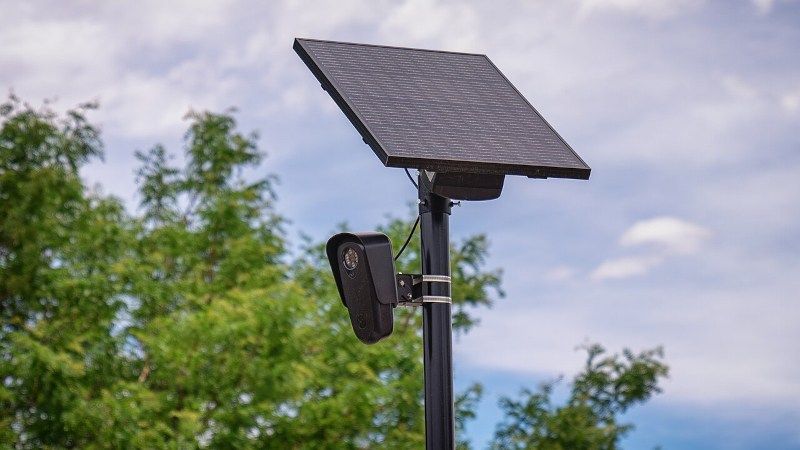
Um coletivo de hackers chamado stegan0gram removeu fisicamente uma câmera leitora de placas veiculares da Flock Safety de um poste em Wauwatosa, Wisconsin, a desmontou e extraiu seu armazenamento interno — revelando que o dispositivo que rastreia veículos em milhares de cidades americanas roda um sistema operacional Android cuja última atualização de segurança data de 2018, contém uma chave de API codificada que expõe dados de qualquer câmera da rede, e armazena sua própria chave de criptografia sem criptografia na mesma partição que deveria proteger.
As câmeras de reconhecimento automático de placas veiculares da Flock Safety se tornaram um dos sistemas de vigilância mais implantados nos Estados Unidos, instaladas por departamentos de polícia e associações de moradores para fotografar e registrar cada veículo que passa por um determinado ponto. A empresa posicionou o hardware como uma ferramenta policial moderna. O que a stegan0gram encontrou dentro de uma delas, segundo a análise do pesquisador de segurança independente Micah Lee sobre o sistema de arquivos vazado, publicado através da DDoSecrets e investigado conjuntamente pela Wired e 404 Media, é um dispositivo construído sobre software abandonado: Android 8.1, uma versão que o Google parou de suportar em 2021, com nível de patch de segurança congelado em junho de 2018 e um kernel Linux com mais de nove anos de defasagem.
Essa negligência não é cosmética. O kernel desatualizado carrega pelo menos duas vulnerabilidades publicamente documentadas e exploráveis: uma falha na GPU Qualcomm (CVE-2021-1905) que permite a um atacante corromper a memória do kernel e assumir controle total do dispositivo, e "WrongZone" (CVE-2018-9568), que permite que um processo escale para root através de um erro no tratamento de socket IPv6. Qualquer uma delas permitiria que um atacante com qualquer ponto de apoio na câmera assumisse controle total dela — e são vulnerabilidades corrigidas em toda a indústria há anos, deixadas sem solução em hardware que registra ativamente os movimentos do público.
O tratamento de credenciais é pior. Pesquisadores encontraram uma chave de API codificada — "HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD" — incorporada em 19 aplicativos diferentes da Flock, que pode ser usada para extrair dados de configuração de qualquer câmera na rede simplesmente fornecendo seu endereço MAC, sem nenhuma autenticação além dessa chave. Separadamente, a partição de armazenamento de mídia de 18GB da câmera, que contém arquivos criptografados de fotos de veículos, mantém sua própria chave de descriptografia sem criptografia na mesma partição — o equivalente a trancar um cofre e colar a combinação na porta. Registros extraídos dessa única câmera mostraram 2.264 chamadas de API e coordenadas GPS repetidas com precisão inferior a 100 metros, junto com o número de série do dispositivo e sua localização exata de implantação em nível de rua.
A Flock Safety respondeu que leva a segurança "a sério" e mantém um programa de divulgação de vulnerabilidades, acrescentando que não recebeu nenhum relatório através desse canal e não tem "detalhes suficientes para avaliar as alegações feitas" com base no que é público até agora. Essa resposta evita o fato mais desconfortável para a empresa: as falhas não foram encontradas através de um processo de divulgação cooperativo. Foram encontradas por alguém que arrancou uma câmera ativa de um poste em um subúrbio de Milwaukee, a abriu, e leu o que havia dentro — um método de pesquisa acessível a qualquer pessoa com uma escada e o mesmo acesso que os motoristas americanos já passam involuntariamente todos os dias.
Os detalhes importam além do constrangimento de uma empresa. Redes ALPR como a da Flock agregam dados de localização de proprietários de veículos comuns sem qualquer ordem judicial e frequentemente sem divulgação pública dos períodos de retenção, e a tecnologia já foi associada a casos documentados de prisões injustas por leituras erradas de placas e policiais abusando do sistema para rastrear pessoas que conheciam pessoalmente. Uma rede de vigilância com esse alcance rodando Android sem atualização de oito anos, uma chave mestra em nível de rede codificada em seus próprios aplicativos, e um esquema de criptografia com a chave colada na fechadura não é apenas um relatório de bug — é evidência de que a postura de segurança em torno da vigilância veicular em massa nos EUA não acompanhou o quão amplamente essa vigilância já foi implantada.
Publicado originalmente por Micah Lee / Wired / 404 Media / Hackaday. Leia o artigo original para mais detalhes.
Ver fonte original