Des hackers ont démonté une caméra de surveillance Flock et trouvé un Android vieux de huit ans et une clé maîtresse codée en dur
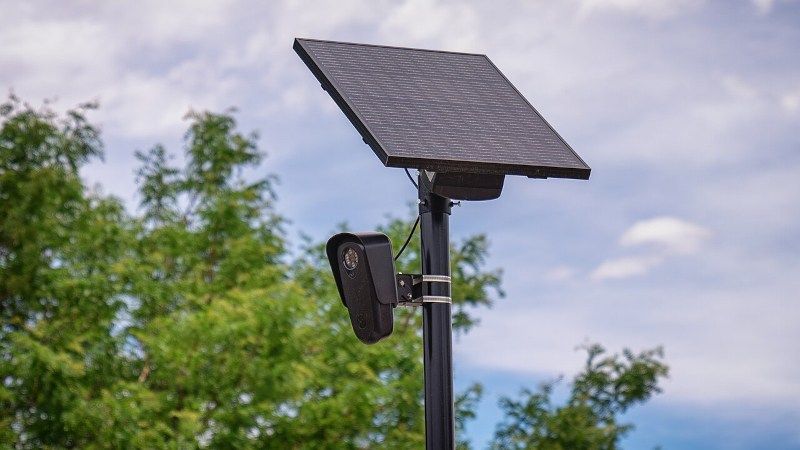
Un collectif de hackers appelé stegan0gram a physiquement retiré une caméra de lecture de plaques d'immatriculation Flock Safety d'un poteau à Wauwatosa, dans le Wisconsin, l'a démontée, et en a extrait le stockage interne — révélant que l'appareil qui suit les véhicules dans des milliers de villes américaines fait tourner un système d'exploitation Android dont le dernier correctif date de 2018, contient une clé API codée en dur exposant les données de n'importe quelle caméra du réseau, et stocke sa propre clé de chiffrement non chiffrée sur la même partition qu'elle est censée protéger.
Les caméras de reconnaissance automatique de plaques d'immatriculation de Flock Safety sont devenues l'un des systèmes de surveillance les plus déployés aux États-Unis, installées par les services de police et les associations de propriétaires pour photographier et enregistrer chaque véhicule passant par un point donné. L'entreprise présente ce matériel comme un outil policier moderne. Ce que stegan0gram a trouvé à l'intérieur de l'une d'elles, selon l'analyse du chercheur en sécurité indépendant Micah Lee sur le système de fichiers divulgué, publié via DDoSecrets et enquêté conjointement par Wired et 404 Media, est un appareil construit sur des logiciels abandonnés : Android 8.1, une version dont Google a arrêté le support en 2021, avec un niveau de correctif de sécurité figé à juin 2018 et un noyau Linux vieux de plus de neuf ans.
Cette négligence n'est pas cosmétique. Le noyau obsolète comporte au moins deux vulnérabilités publiquement documentées et exploitables : une faille dans le GPU Qualcomm (CVE-2021-1905) permettant à un attaquant de corrompre la mémoire du noyau et de prendre le contrôle total de l'appareil, et « WrongZone » (CVE-2018-9568), qui permet à un processus d'obtenir les droits root via une erreur de gestion de socket IPv6. L'une ou l'autre permettrait à un attaquant ayant obtenu un accès initial à une caméra d'en prendre le contrôle total — et ce sont des vulnérabilités corrigées dans toute l'industrie il y a des années, restées non résolues sur du matériel enregistrant activement les déplacements du public.
La gestion des identifiants est pire. Les chercheurs ont trouvé une clé API codée en dur — « HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD » — intégrée dans 19 applications Flock différentes, pouvant être utilisée pour extraire les données de configuration de n'importe quelle caméra du réseau en fournissant simplement son adresse MAC, sans autre authentification que cette clé. Séparément, la partition de stockage média de 18 Go de la caméra, qui contient des archives photo de véhicules chiffrées, conserve sa propre clé de déchiffrement non chiffrée sur la même partition — l'équivalent de verrouiller un coffre-fort et de coller la combinaison sur la porte. Les journaux extraits de cette seule caméra montraient 2 264 appels API et des coordonnées GPS répétées avec une précision inférieure à 100 mètres, ainsi que le numéro de série de l'appareil et son emplacement exact de déploiement au niveau de la rue.
Flock Safety a répondu qu'elle prenait la sécurité « au sérieux » et maintenait un programme de divulgation des vulnérabilités, ajoutant n'avoir reçu aucun signalement via ce canal et ne pas avoir « suffisamment de détails pour évaluer les affirmations formulées » sur la base de ce qui est public jusqu'à présent. Cette réponse élude un fait plus gênant pour l'entreprise : ces failles n'ont pas été découvertes via un processus de divulgation coopératif. Elles ont été découvertes par quelqu'un qui a arraché une caméra active d'un poteau dans une banlieue de Milwaukee, l'a ouverte, et a lu ce qu'il y avait à l'intérieur — une méthode de recherche accessible à quiconque possède une échelle et le même accès que les automobilistes américains croisent déjà involontairement chaque jour.
Ces détails ont une portée qui dépasse l'embarras d'une seule entreprise. Les réseaux ALPR comme celui de Flock agrègent les données de localisation de propriétaires de véhicules ordinaires sans aucune ordonnance judiciaire et souvent sans divulgation publique des durées de conservation, et la technologie a déjà été associée à des cas documentés d'arrestations injustifiées dues à des erreurs de lecture de plaques et à des agents détournant le système pour traquer des personnes qu'ils connaissaient personnellement. Un réseau de surveillance de cette ampleur faisant tourner un Android non corrigé vieux de huit ans, une clé maîtresse à l'échelle du réseau codée en dur dans ses propres applications, et un schéma de chiffrement dont la clé est collée sur la serrure, n'est pas qu'un simple rapport de bug — c'est la preuve que la posture de sécurité entourant la surveillance massive des véhicules aux États-Unis n'a pas suivi l'ampleur avec laquelle cette surveillance a déjà été déployée.
Initialement rapporté par Micah Lee / Wired / 404 Media / Hackaday. Lisez l'article original pour plus de détails.
Voir la source originale