Claude a résolu le mystère de 26 ans des graines ECDSA du NIST : de simples horodatages de 1997
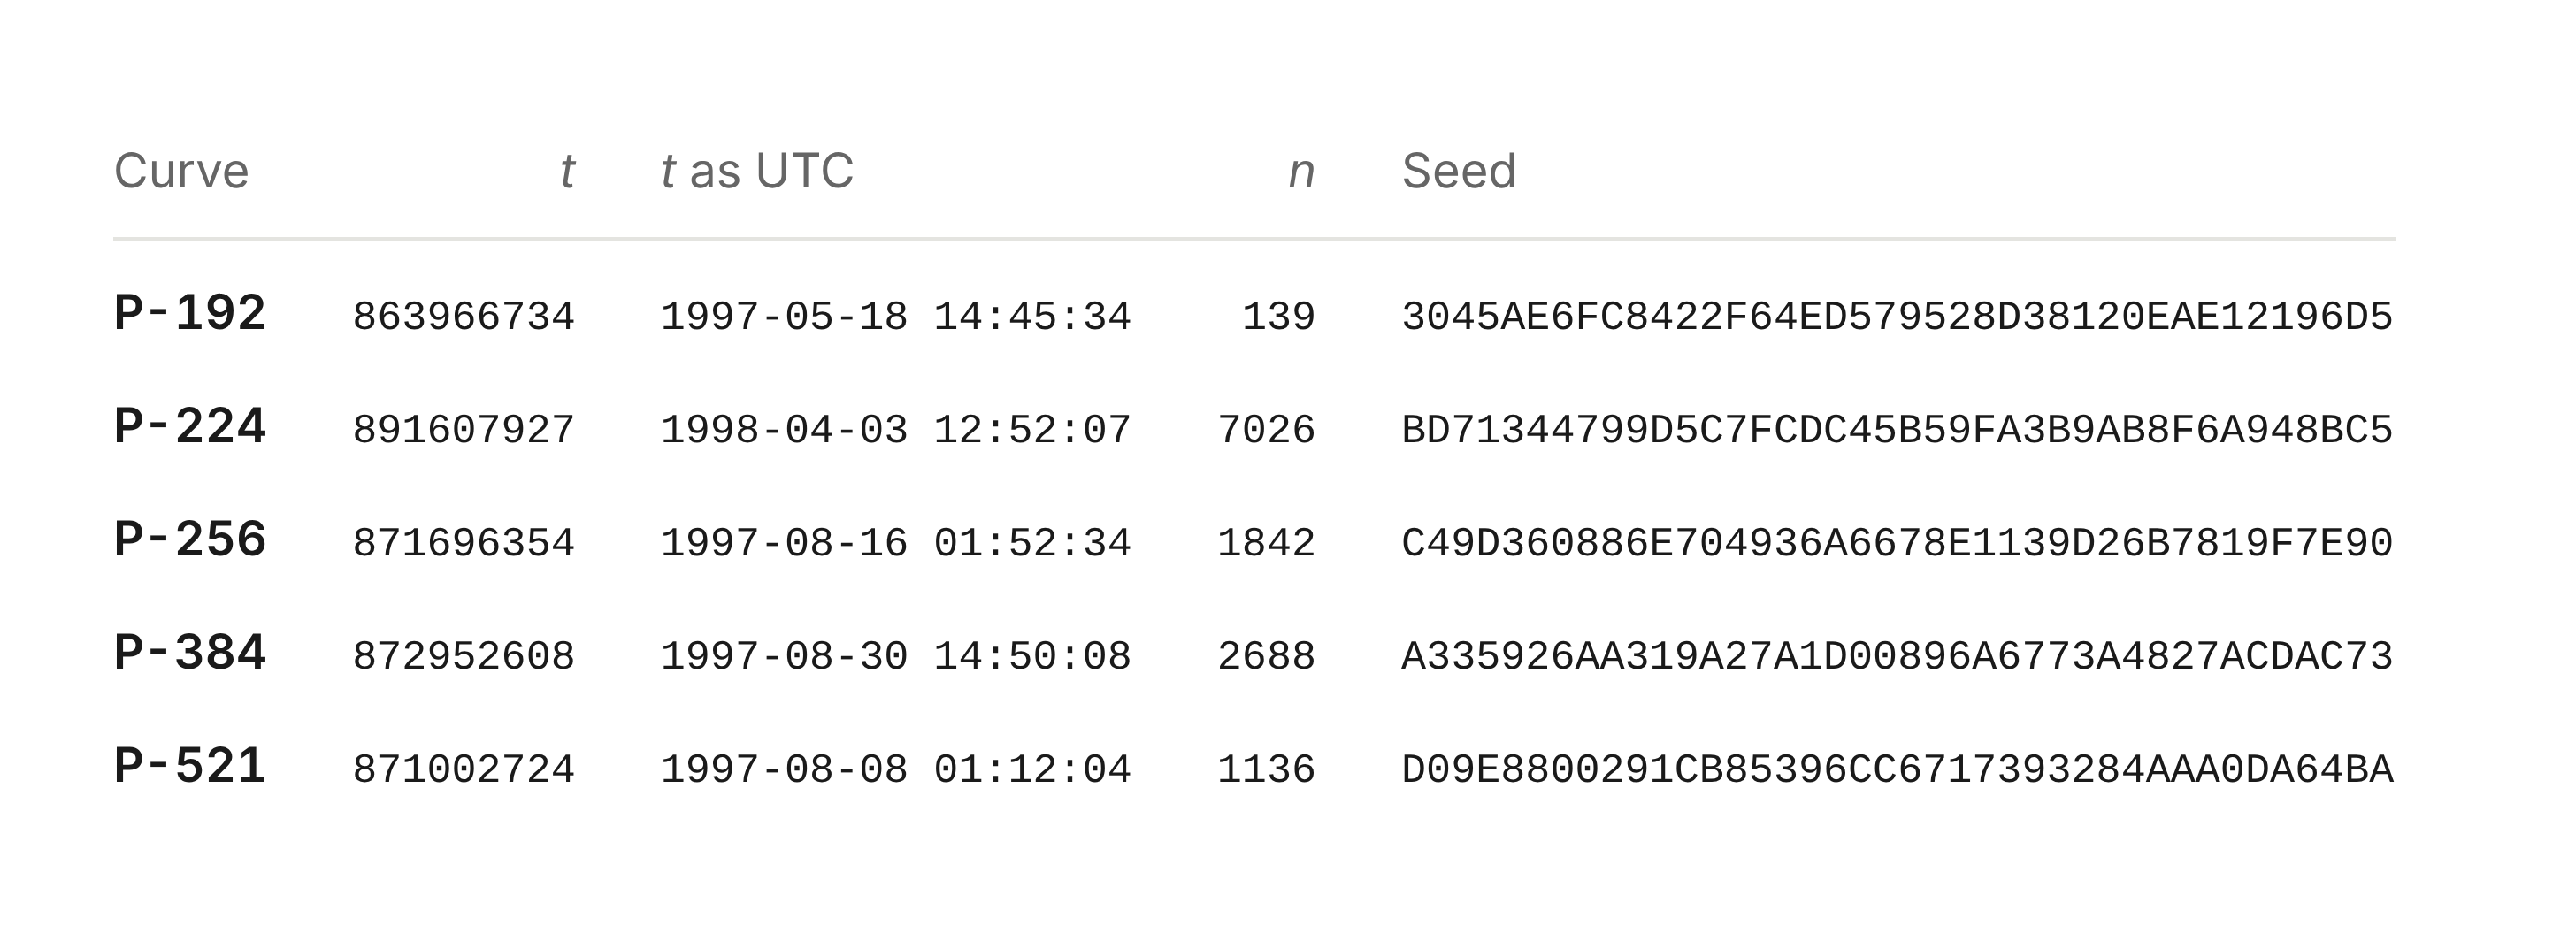
Pendant 26 ans, les cryptographes ont ignoré l’origine des graines qui sous-tendent les paramètres des courbes elliptiques du NIST, et si ce mystère dissimulait une backdoor délibérée. Le 16 octobre 2026, Anthropic a révélé que Claude avait résolu l’énigme en moins d’une demi-heure : les graines proviennent d’un générateur pseudoaléatoire C nommé lrand48, initialisé avec des horodatages Unix de la fin des années 1990.
Les courbes premières du NIST — P-192, P-224, P-256, P-384 et P-521 — constituent l’épine dorsale d’une grande partie du trafic internet chiffré. Leur mode de génération n’avait jamais été expliqué, alimentant des spéculations sur l’introduction possible d’une faiblesse cachée par la NSA.
Ce qu’a découvert Claude
Claude a émis l’hypothèse que les graines provenaient d’un PRNG faible des années 1990 et a écrit un scanner pour détecter des sorties consécutives de tels générateurs. L’indice clé : les bits de poids fort de plusieurs graines étaient systématiquement à zéro, un motif statistiquement improbable correspondant à la sortie 31 bits de lrand48. Pour les courbes premières, Claude a employé l’algorithme de réduction de réseau LLL pour récupérer les états du générateur.
La graine de P-256 correspond au candidat n° 1842 d’une exécution démarrée le 16 août 1997 à 01:52:34 UTC. Les horodatages s’étendent de mai 1997 à avril 1998.
Implications pour la sécurité
Anthropic est catégorique : ce n’est pas une rupture cryptographique ni une nouvelle attaque. P-256 reste la recommandation standard. Ce qui change, c’est la plausibilité d’une backdoor intentionnelle : un attaquant concevant une faiblesse mathématique n’aurait pas choisi des paramètres issus de lrand48().
Des questions restent ouvertes : la graine de B-163 est inexpliquée, les points de base de P-224, P-256, P-384 et P-521 sont inconnus, et le candidat 876 pour P-256 a été écarté sans que le NIST n’en explique les critères.
L’IA en enquêtrice cryptographique
Claude a résolu en moins de 30 minutes un mystère que les chercheurs humains n’avaient pu élucider en 26 ans. La récompense de 36 864 dollars sera versée à l’Internet Security Research Group, qui gère Let’s Encrypt. Anthropic a publié le code Python complet pour reproduire la dérivation.
Initialement rapporté par Anthropic Research. Lisez l'article original pour plus de détails.
Voir la source originale