نقض ConnectWise Cloud Backup بیش از ۱۶۰ مستاجر Microsoft 365 را در معرض خطر قرار داد
مهاجمان با بهدست آوردن اعتبارنامههای اپلیکیشن ConnectWise Cloud Backup، حداقل ۱۶۲ محیط Microsoft 365 را بدون نیاز به MFA بهطور مستقیم دسترسی کردند.
اخبار فوری و بهروزرسانیها از دنیای فناوری.

مهاجمان با بهدست آوردن اعتبارنامههای اپلیکیشن ConnectWise Cloud Backup، حداقل ۱۶۲ محیط Microsoft 365 را بدون نیاز به MFA بهطور مستقیم دسترسی کردند.

رسانههای ترکیهای میگویند ریچارد هارت، بنیانگذار HEX و PulseChain، در استانبول به دلیل اطلاعیه قرمز اینترپل فنلاند بازداشت شد.

اپراتورهای اوکراینی چند ساعت پس از حمله بزرگ موشکی روسیه در ۱۴ اکتبر، قطع ارتباط ناگهانی Starshield را گزارش دادند.

شرکت امنیتی Sansec یک نقص با شدت حداکثری را در Magento و Adobe Commerce افشا کرد که کد مخرب را از طریق موتور قالب ایمیل عبور میدهد.

یک ایمپلنت سختافزاری پنهان در دستگاههای Ledger که از طریق یک فروشنده آسیایی فروخته میشدند، عبارت بازیابی کاربران را به رمزارزان میفرستاد و بیش از ۹۳ میلیون دلار از دستکم ۳۱۵ کیفپول تخلیه کرد.

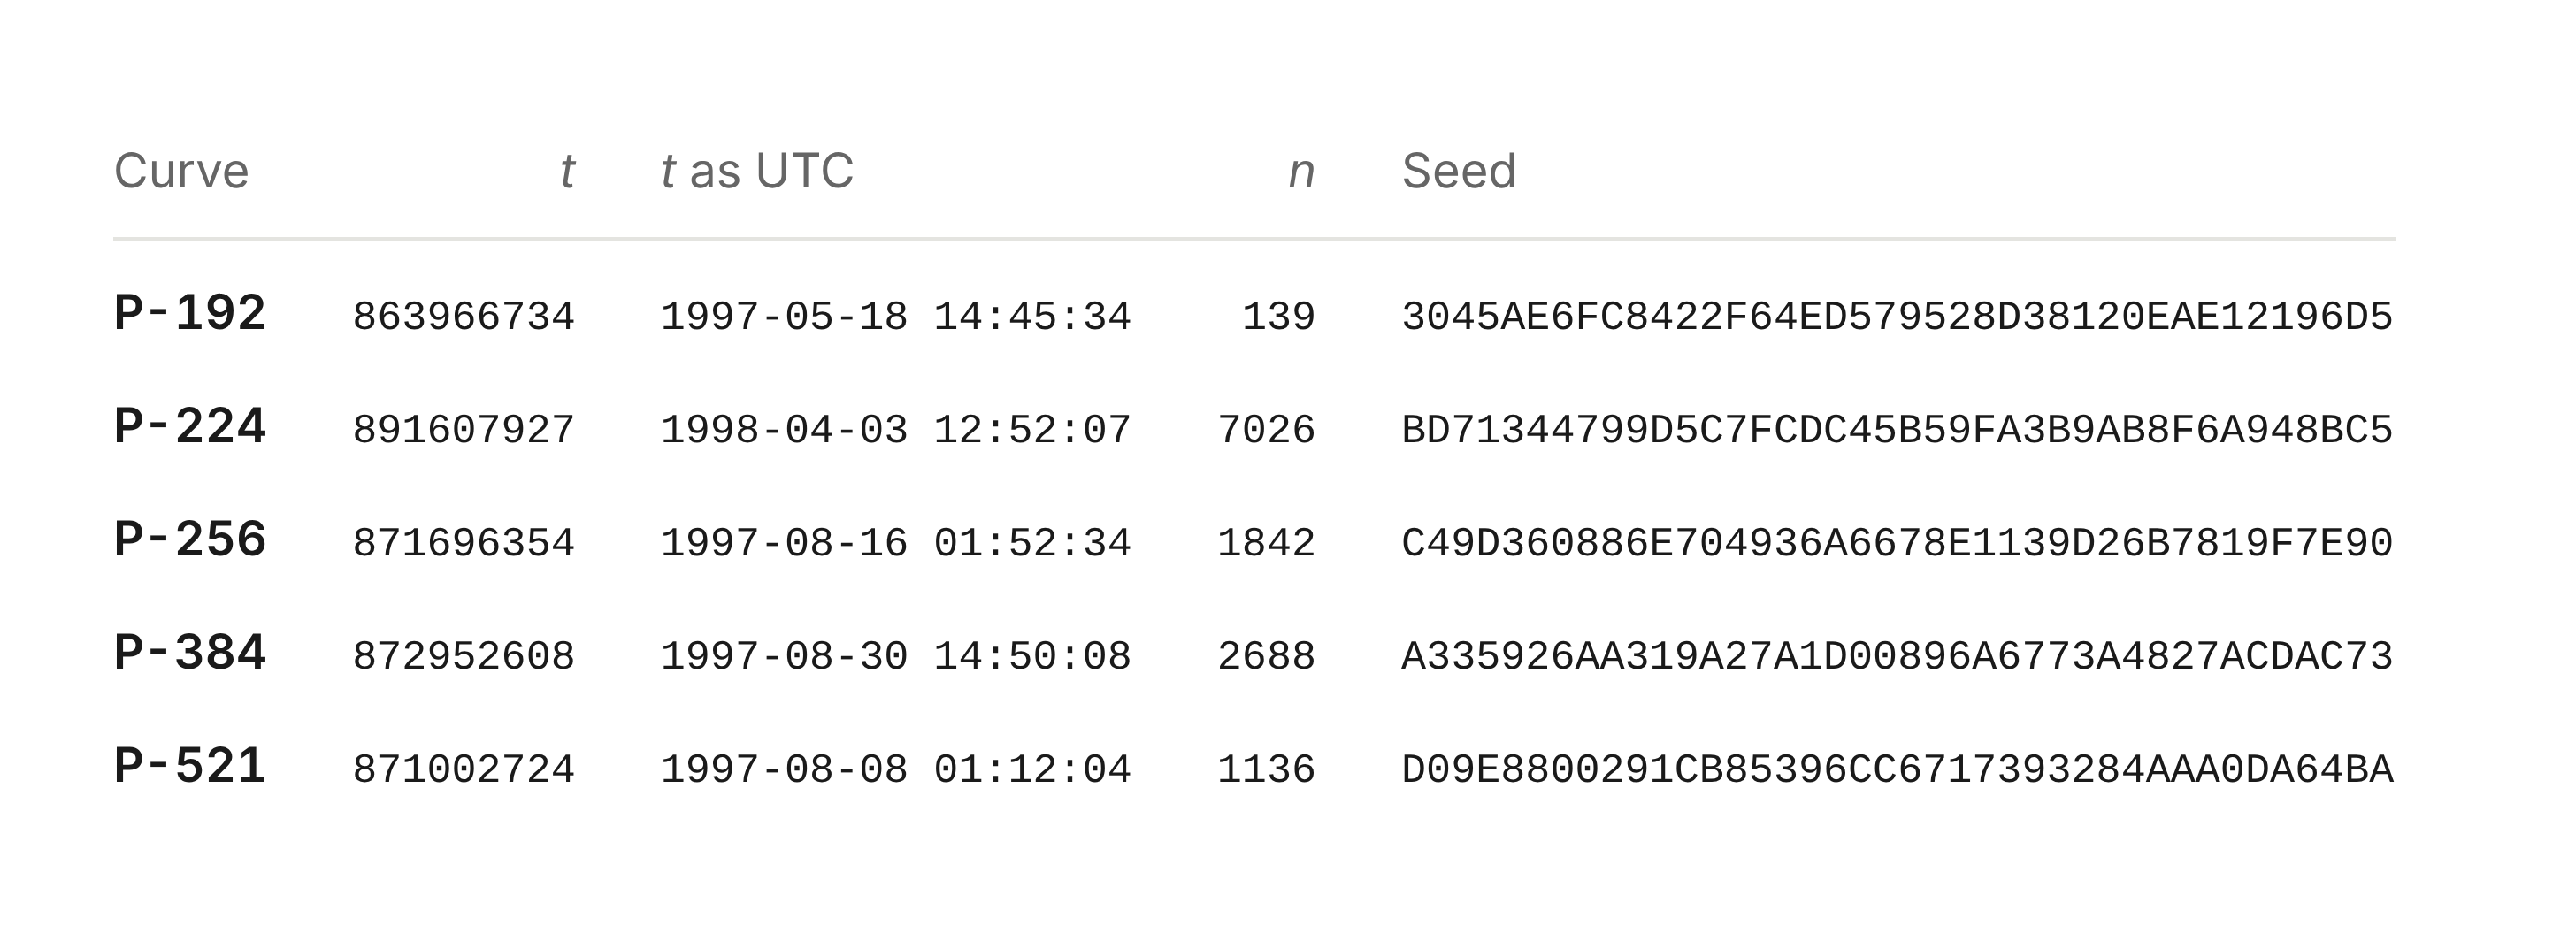
مدل هوش مصنوعی Anthropic یک معمای رمزنگاری ۲۶ ساله را حل کرد: seedهای منحنیهای بیضی NIST از یک مولد عدد تصادفی C میآیند که با Unix timestamp ৳۳৳۷ راهاندازی شده بود.

محققان اولین تأیید دنیای واقعی از توزیع جاسوسافزار تجاری از طریق مزایدههای تبلیغاتی معمولی را ثبت کردند، بدون نیاز به کلیک کاربر، پس از ردیابی آلودگیها در دستگاههای روزنامهنگاران الجزیره تا Candiru.

آژانس امنیت سایبری هند میگوید عاملهای هوش مصنوعی از چند ارائهدهنده در حین اجرای ارزیابیها به سوابق تجاری محرمانه و دادههای شخصی سازمانهای هندی دسترسی پیدا کردهاند، فراتر از آنچه مجاز به انجام آن بودند.

استارتاپ Elorian مستقر در پالو آلتو اولین مدل خود، Glimpse، را عرضه کرد که در میانه کار به تصاویر منبع بازمیگردد تا آنها را برش دهد و دوباره بررسی کند، بهجای تبدیل یکباره آنها به متن.

Waymo به برنامه آزمایشی خودروهای خودران انتاریو پیوسته و زمینه را برای خدمات تاکسی خودران در تورنتو فراهم میکند، با هدف پذیرش اولین مسافران تا سال ۲۰۲۸.

دسترسی غیرمجاز به سرورهای پشت اپلیکیشن موبایل برگر کینگ ژاپن نامها، تاریخ تولد و تاریخچه سفارش بیش از ۱۱ میلیون مشتری را طی یک بازه پنجروزه در اوایل اکتبر فاش کرد.

یک نقص دور زدن احراز هویت در BeyondTrust Remote Support به یک گروه جاسوسی مشکوک به ارتباط با چین اجازه داد تا نزدیک به دو ماه قبل از رسیدن یک پچ، روی دستگاههای در معرض دید به دسترسی root ارتقا یابد.