هکرها یک دوربین نظارتی Flock را باز کردند و اندروید هشتساله و یک کلید اصلی هاردکدشده یافتند
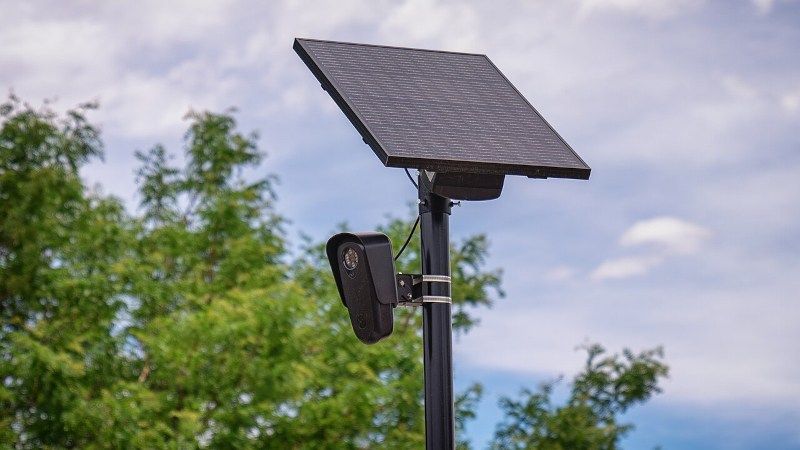
گروهی هکری با نام stegan0gram یک دوربین پلاکخوان Flock Safety را بهطور فیزیکی از یک تیر در Wauwatosa، ویسکانسین جدا کرد، آن را باز کرد و حافظه داخلیاش را استخراج کرد — و مشخص شد دستگاهی که خودروها را در هزاران شهر آمریکا ردیابی میکند، سیستمعامل اندرویدی اجرا میکند که آخرینبار در سال ۲۰۱۸ وصله شده، یک کلید API هاردکدشده دارد که دادههای هر دوربین در شبکه را افشا میکند، و کلید رمزگذاری خودش را بهصورت رمزگذارینشده روی همان پارتیشنی که قرار است محافظت کند، ذخیره میکند.
دوربینهای تشخیص خودکار پلاک Flock Safety به یکی از گستردهترین سیستمهای نظارتی مستقر در ایالات متحده تبدیل شدهاند که توسط ادارات پلیس و انجمنهای صاحبان خانه برای عکاسی و ثبت هر خودرویی که از یک نقطه عبور میکند، نصب شدهاند. این شرکت این سختافزار را بهعنوان ابزاری مدرن برای پلیسی معرفی کرده است. بر اساس تحلیل محقق امنیتی مستقل Micah Lee از سیستم فایل فاششده — که از طریق DDoSecrets منتشر شد و بهطور مشترک توسط Wired و 404 Media بررسی شد — آنچه stegan0gram در داخل یک دستگاه یافت، سختافزاری ساختهشده روی نرمافزار رهاشده بود: اندروید ۸.۱، نسخهای که گوگل پشتیبانی آن را در سال ۲۰۲۱ متوقف کرد، با سطح وصله امنیتی متوقفشده در ژوئن ۲۰۱۸ و هسته لینوکسی بیش از نه سال قدیمیتر.
این غفلت صرفاً ظاهری نیست. هسته قدیمی حداقل دو آسیبپذیری مستند و قابل بهرهبرداری عمومی دارد: نقصی در GPU کوالکام (CVE-2021-1905) که به مهاجم اجازه میدهد حافظه هسته را دستکاری کرده و کنترل کامل دستگاه را به دست گیرد، و «WrongZone» (CVE-2018-9568)، که به یک فرآیند اجازه میدهد از طریق خطای مدیریت سوکت IPv6 به سطح روت ارتقا یابد. هر یک از این دو میتواند به مهاجمی که هرگونه نفوذ اولیه به دوربین پیدا کند، اجازه دهد کنترل کامل آن را به دست گیرد — و اینها آسیبپذیریهایی هستند که سالها پیش در سراسر صنعت وصله شدند اما روی سختافزاری که فعالانه حرکات عموم مردم را ثبت میکند، برطرف نشده باقی ماندهاند.
مدیریت اطلاعات ورود حتی بدتر است. محققان یک کلید API هاردکدشده — «HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD» — یافتند که در ۱۹ برنامه مختلف Flock تعبیه شده و میتواند برای دریافت دادههای پیکربندی هر دوربینی در شبکه، صرفاً با ارائه آدرس MAC آن، بدون نیاز به هیچ احراز هویت دیگری فراتر از آن کلید، استفاده شود. جداگانه، پارتیشن ذخیرهسازی رسانه ۱۸ گیگابایتی دوربین، که آرشیوهای رمزگذاریشده عکس خودرو را نگه میدارد، کلید رمزگشایی خودش را بهصورت رمزگذارینشده روی همان پارتیشن نگه میدارد — معادل قفل کردن یک گاوصندوق و چسباندن رمز آن روی درش. گزارشهای استخراجشده از همان یک دوربین، ۲۲۶۴ فراخوانی API و مختصات GPS تکراری با دقت کمتر از ۱۰۰ متر، در کنار شماره سریال دستگاه و مکان دقیق استقرار آن در سطح خیابان را نشان داد.
Flock Safety در پاسخ گفت که امنیت را «جدی» میگیرد و یک برنامه افشای آسیبپذیری دارد، و افزود که از طریق آن کانال هیچ گزارشی دریافت نکرده و بر اساس آنچه تاکنون عمومی شده، «جزئیات کافی برای ارزیابی ادعاهای مطرحشده» ندارد. این پاسخ از واقعیت ناراحتکنندهتری برای شرکت طفره میرود: این نقصها از طریق یک فرآیند افشای همکارانه یافت نشدند. آنها توسط کسی یافته شدند که یک دوربین فعال را از روی یک تیر در حومه میلواکی جدا کرد، آن را باز کرد و محتوای داخل آن را خواند — روشی تحقیقاتی که برای هر کسی با یک نردبان و همان دسترسیای که رانندگان آمریکایی هر روز بهطور غیرارادی از مقابل آن عبور میکنند، در دسترس است.
این جزئیات فراتر از شرمساری یک شرکت اهمیت دارند. شبکههای ALPR مانند شبکه Flock، دادههای مکانی صاحبان خودروهای عادی را بدون هیچ حکم دادگاهی و اغلب بدون افشای عمومی دورههای نگهداری، جمعآوری میکنند، و این فناوری پیشتر به موارد مستندی از بازداشتهای اشتباه ناشی از خطای خواندن پلاک و سوءاستفاده افسران از این سیستم برای ردیابی افرادی که شخصاً میشناختند، مرتبط شده است. یک شبکه نظارتی با این دامنه که اندروید هشتساله وصلهنشده اجرا میکند، یک کلید اصلی سراسری در سطح شبکه که در برنامههای خودش هاردکد شده دارد، و طرح رمزگذاریای که کلیدش به قفل چسبانده شده، صرفاً یک گزارش باگ نیست — بلکه شواهدی است که نشان میدهد وضعیت امنیتی پیرامون نظارت انبوه بر خودروها در آمریکا، همگام با میزان گسترش این نظارت پیش نرفته است.
در ابتدا توسط Micah Lee / Wired / 404 Media / Hackaday گزارش شده است. برای جزئیات بیشتر مقالهٔ اصلی را بخوانید.
مشاهدهٔ منبع اصلی