Hackers desarmaron una cámara de vigilancia Flock y encontraron Android de ocho años y una clave maestra codificada
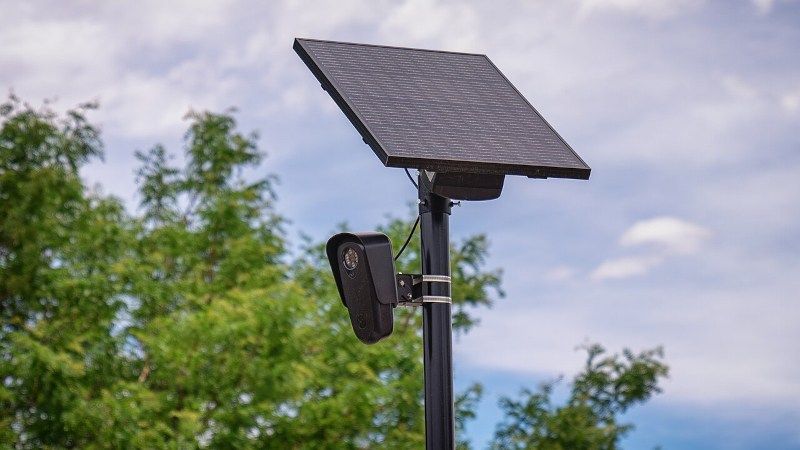
Un colectivo de hackers llamado stegan0gram retiró físicamente una cámara lectora de matrículas de Flock Safety de un poste en Wauwatosa, Wisconsin, la desarmó y extrajo su almacenamiento interno, revelando que el dispositivo que rastrea vehículos en miles de ciudades estadounidenses ejecuta un sistema operativo Android cuyo último parche data de 2018, contiene una clave de API codificada que expone datos de cualquier cámara de la red, y almacena su propia clave de cifrado sin cifrar en la misma partición que se supone debe proteger.
Las cámaras de reconocimiento automático de matrículas de Flock Safety se han convertido en uno de los sistemas de vigilancia más desplegados en Estados Unidos, instaladas por departamentos de policía y asociaciones de propietarios para fotografiar y registrar cada vehículo que pasa por un punto determinado. La empresa ha posicionado el hardware como una herramienta policial moderna. Lo que stegan0gram encontró dentro de una de ellas, según el análisis del investigador de seguridad independiente Micah Lee sobre el sistema de archivos filtrado, publicado a través de DDoSecrets e investigado conjuntamente por Wired y 404 Media, es un dispositivo construido sobre software abandonado: Android 8.1, una versión que Google dejó de soportar en 2021, con un nivel de parche de seguridad congelado en junio de 2018 y un kernel de Linux con más de nueve años de antigüedad.
Ese abandono no es cosmético. El kernel obsoleto presenta al menos dos vulnerabilidades públicamente documentadas y explotables: un fallo en la GPU de Qualcomm (CVE-2021-1905) que permite a un atacante corromper la memoria del kernel y tomar control total del dispositivo, y "WrongZone" (CVE-2018-9568), que permite a un proceso escalar a root a través de un error en el manejo de sockets IPv6. Cualquiera de las dos permitiría a un atacante que logre un punto de apoyo en una cámara tomar el control total de ella, y son vulnerabilidades parcheadas en toda la industria hace años, sin resolver en hardware que registra activamente los movimientos del público.
El manejo de credenciales es peor. Los investigadores encontraron una clave de API codificada —"HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD"— incrustada en 19 aplicaciones diferentes de Flock, que puede usarse para extraer datos de configuración de cualquier cámara de la red simplemente proporcionando su dirección MAC, sin más autenticación que esa clave. Por separado, la partición de almacenamiento de medios de 18 GB de la cámara, que contiene archivos cifrados de fotos de vehículos, guarda su propia clave de descifrado sin cifrar en la misma partición: el equivalente a cerrar una caja fuerte y pegar la combinación en la puerta. Los registros extraídos de esa única cámara mostraron 2.264 llamadas a la API y coordenadas GPS repetidas con una precisión de menos de 100 metros, junto con el número de serie del dispositivo y su ubicación exacta de despliegue a nivel de calle.
Flock Safety respondió que se toma la seguridad "en serio" y mantiene un programa de divulgación de vulnerabilidades, añadiendo que no recibió ningún informe a través de ese canal y que no tiene "suficiente detalle para evaluar las afirmaciones que se hacen" según lo que es público hasta ahora. Esa respuesta evita el hecho más incómodo para la empresa: las fallas no se encontraron mediante un proceso de divulgación cooperativa. Las encontró alguien que arrancó una cámara activa de un poste en un suburbio de Milwaukee, la abrió y leyó lo que había dentro, un método de investigación al alcance de cualquiera con una escalera y el mismo acceso que los conductores estadounidenses ya pasan involuntariamente cada día.
Los detalles importan más allá del bochorno de una empresa. Redes ALPR como la de Flock agregan datos de ubicación de propietarios de vehículos comunes sin orden judicial alguna y a menudo sin divulgación pública de los períodos de retención, y la tecnología ya ha sido vinculada a casos documentados de arrestos erróneos por lecturas equivocadas de matrículas y agentes que abusan del sistema para rastrear a personas que conocían personalmente. Una red de vigilancia de ese alcance que ejecuta Android sin parchear de ocho años, una llave maestra a nivel de red codificada en sus propias aplicaciones, y un esquema de cifrado con la clave pegada a la cerradura no es solo un reporte de error: es evidencia de que la postura de seguridad en torno a la vigilancia masiva de vehículos en EE. UU. no ha estado a la altura de lo ampliamente que ya se ha desplegado esa vigilancia.
Publicado originalmente por Micah Lee / Wired / 404 Media / Hackaday. Lee el artículo original para más detalles.
Ver fuente original