Hacker zerlegten eine Flock-Überwachungskamera und fanden acht Jahre altes Android und einen fest codierten Hauptschlüssel
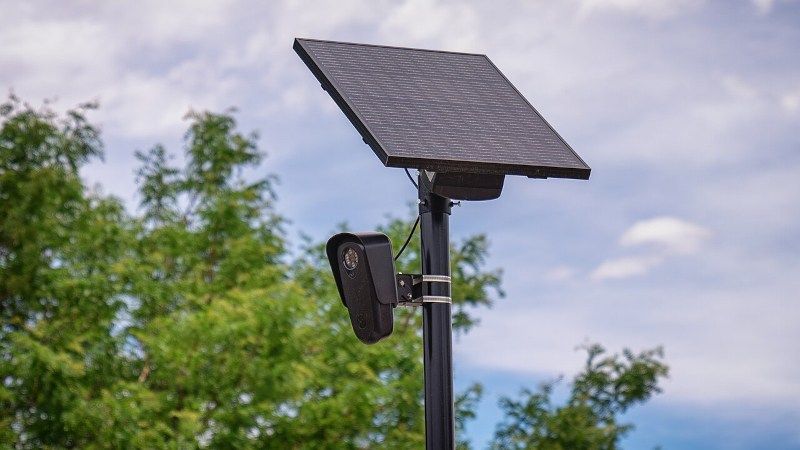
Ein Hacker-Kollektiv namens stegan0gram entfernte physisch eine Kennzeichen-Lesekamera von Flock Safety von einem Mast in Wauwatosa, Wisconsin, zerlegte sie und extrahierte ihren internen Speicher — und enthüllte dabei, dass das Gerät, das Fahrzeuge in Tausenden amerikanischer Städte verfolgt, ein Android-Betriebssystem betreibt, das zuletzt 2018 gepatcht wurde, einen fest codierten API-Schlüssel enthält, der Daten jeder Kamera im Netzwerk offenlegt, und seinen eigenen Verschlüsselungsschlüssel unverschlüsselt auf derselben Partition speichert, die er eigentlich schützen soll.
Die automatischen Kennzeichenerkennungskameras von Flock Safety sind zu einem der am weitesten verbreiteten Überwachungssysteme in den USA geworden, installiert von Polizeibehörden und Hausbesitzerverbänden, um jedes Fahrzeug zu fotografieren und zu protokollieren, das einen bestimmten Punkt passiert. Das Unternehmen positioniert die Hardware als modernes Polizeiwerkzeug. Was stegan0gram im Inneren einer solchen Kamera fand, laut der Analyse des unabhängigen Sicherheitsforschers Micah Lee zum geleakten Dateisystem, veröffentlicht über DDoSecrets und gemeinsam untersucht von Wired und 404 Media, ist ein Gerät, das auf verlassener Software aufgebaut ist: Android 8.1, eine Version, deren Support Google 2021 einstellte, mit einem seit Juni 2018 eingefrorenen Sicherheitspatch-Stand und einem Linux-Kernel, der mehr als neun Jahre veraltet ist.
Diese Vernachlässigung ist nicht oberflächlich. Der veraltete Kernel weist mindestens zwei öffentlich dokumentierte, ausnutzbare Schwachstellen auf: einen Fehler in der Qualcomm-GPU (CVE-2021-1905), der es einem Angreifer erlaubt, den Kernel-Speicher zu beschädigen und die vollständige Kontrolle über das Gerät zu übernehmen, sowie „WrongZone" (CVE-2018-9568), das einem Prozess erlaubt, sich über einen Fehler in der IPv6-Socket-Behandlung Root-Rechte zu verschaffen. Beide würden einem Angreifer, der sich irgendeinen Zugang zu einer Kamera verschafft, die vollständige Übernahme ermöglichen — und dies sind Schwachstellen, die branchenweit vor Jahren gepatcht wurden, aber auf Hardware, die aktiv die Bewegungen der Öffentlichkeit protokolliert, unbehoben blieben.
Die Zugangsdatenverwaltung ist noch schlimmer. Forscher fanden einen fest codierten API-Schlüssel — „HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD" — der in 19 verschiedenen Flock-Anwendungen eingebettet ist und verwendet werden kann, um Konfigurationsdaten für jede Kamera im Netzwerk abzurufen, indem lediglich deren MAC-Adresse angegeben wird — ohne weitere Authentifizierung über diesen Schlüssel hinaus. Separat speichert die 18-GB-Medienspeicherpartition der Kamera, die verschlüsselte Fahrzeugfoto-Archive enthält, ihren eigenen Entschlüsselungsschlüssel unverschlüsselt auf derselben Partition — vergleichbar damit, einen Safe abzuschließen und die Kombination auf die Tür zu kleben. Aus dieser einen Kamera extrahierte Protokolle zeigten 2.264 API-Aufrufe und wiederholte GPS-Koordinaten mit einer Genauigkeit von unter 100 Metern, zusammen mit der Seriennummer des Geräts und seinem exakten Einsatzort auf Straßenebene.
Flock Safety erklärte, das Unternehmen nehme Sicherheit „ernst" und unterhalte ein Programm zur Offenlegung von Schwachstellen, und fügte hinzu, über diesen Kanal sei keine Meldung eingegangen, und man habe „nicht genügend Details, um die erhobenen Vorwürfe zu bewerten", basierend auf dem bisher Öffentlichen. Diese Antwort umgeht die für das Unternehmen unangenehmere Tatsache: Die Schwachstellen wurden nicht durch einen kooperativen Offenlegungsprozess gefunden. Sie wurden von jemandem gefunden, der eine aktive Kamera von einem Mast in einem Vorort von Milwaukee riss, sie öffnete und las, was sich darin befand — eine Forschungsmethode, die jedem mit einer Leiter und demselben Zugang zur Verfügung steht, an dem amerikanische Autofahrer bereits unfreiwillig jeden Tag vorbeifahren.
Die Details sind bedeutsamer als nur die Peinlichkeit eines einzelnen Unternehmens. ALPR-Netzwerke wie das von Flock aggregieren Standortdaten gewöhnlicher Fahrzeughalter ohne jegliche gerichtliche Anordnung und oft ohne öffentliche Offenlegung der Aufbewahrungsfristen, und die Technologie wurde bereits mit dokumentierten Fällen von Fehlverhaftungen aufgrund falsch gelesener Kennzeichen sowie mit Beamten in Verbindung gebracht, die das System missbrauchten, um Personen zu verfolgen, die sie persönlich kannten. Ein Überwachungsnetzwerk dieser Größenordnung, das ein ungepatchtes, acht Jahre altes Android betreibt, einen netzwerkweiten Generalschlüssel fest in seine eigenen Apps codiert hat und ein Verschlüsselungsschema mit einem an das Schloss geklebten Schlüssel verwendet, ist nicht nur ein Fehlerbericht — es ist ein Beweis dafür, dass die Sicherheitslage rund um die Massenüberwachung von Fahrzeugen in den USA nicht mit dem Ausmaß Schritt gehalten hat, in dem diese Überwachung bereits eingesetzt wird.
Ursprünglich berichtet von Micah Lee / Wired / 404 Media / Hackaday. Lesen Sie den Originalartikel für weitere Details.
Originalquelle ansehen