حملة إعادة تشغيل الرموز في Microsoft 365 تخترق 97 حساباً في 79 منظمة
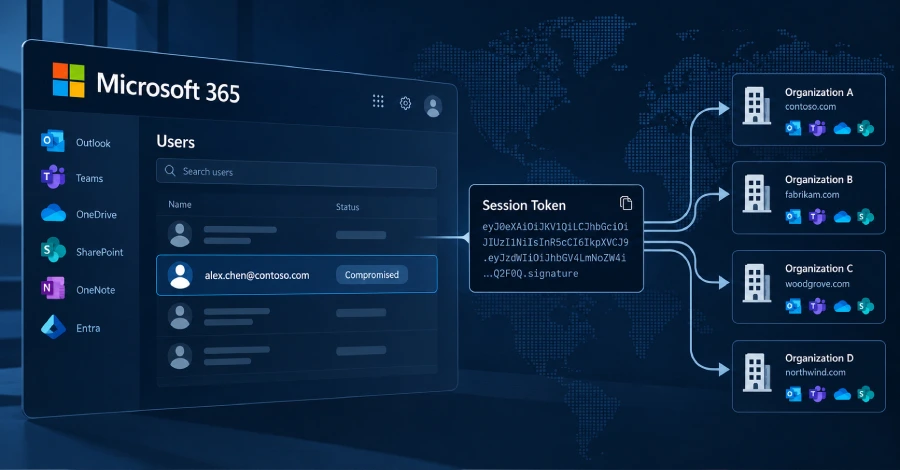
كشفت شركة الأمن Huntress عن حملة هجوم على Microsoft 365 اخترقت 97 حساباً في 79 منظمة بين يوليو وسبتمبر 2026 من خلال سرقة رموز المصادقة بدلاً من تخمين كلمات المرور. هذه التقنية، التي تسميها Huntress «رش الرموز»، سمحت للمهاجمين بتجاوز المصادقة متعددة العوامل بالكامل بعد اختطاف جلسة تسجيل دخول صالحة.
يصف الكشف، الذي نشره The Hacker News في 26 أكتوبر، حملة تتبعها الباحثون أندريا هاتشر وسوزانا مات ومات بوتو وأندرو شوارتز من 14 يوليو إلى 22 سبتمبر 2026. خلال تلك الفترة، حاول المهاجمون أكثر من 200,000 عملية تسجيل دخول من نطاق IP واحد، ونجحوا 497 مرة، وسيطروا في النهاية على 97 حساباً.
كيف يعمل تصيد Adversary-in-the-Middle
بدلاً من محاولة سرقة كلمة مرور مباشرة، استخدم المهاجمون صفحة تسجيل دخول adversary-in-the-middle (AitM) تقع بين الضحية وصفحة تسجيل دخول Microsoft الحقيقية. تنقل الصفحة المزيفة بيانات اعتماد الضحية ورمز المصادقة متعددة العوامل إلى Microsoft في الوقت الفعلي، بحيث يبدو تسجيل الدخول من منظور الضحية ناجحاً بشكل طبيعي. لكن بروكسي المهاجم يستحوذ أيضاً على رمز الوصول الناتج، ويمكنه إعادة تشغيل ذلك الرمز في غضون دقائق من جهاز مختلف تماماً.
ماذا حدث بعد الوصول
بعد الدخول إلى حساب، تحرك المهاجمون بسرعة لمنع المالك الشرعي من الاستجابة. في 19 منظمة على الأقل من 79 منظمة متأثرة، أزال المهاجمون طرق المصادقة متعددة العوامل الحالية للضحية وسجلوا تطبيق المصادقة الخاص بهم في غضون ثلاث ساعات من سرقة الرمز الأولي. سجلوا أيضاً 48 جهازاً مارقاً مباشرة في أدلة Entra ID لمنظمات الضحايا.
داخل صناديق البريد المخترقة، أنشأ المهاجمون قواعد صندوق وارد مخفية — غالباً بأسماء حرف واحد مثل «s» أو «d» — تحذف أو تخفي أو تنقل تلقائياً أي بريد إلكتروني يحتوي على كلمات مفتاحية متعلقة بالرواتب أو الإيداع المباشر أو المكافآت.
البنية التحتية تشير إلى استضافة إجرامية معروفة
تعود أقدم الأنشطة في الحملة إلى عنوان IP 193.26.115.221، الذي ربطه باحثون أمنيون بشكل منفصل بحصان طروادة للوصول عن بُعد AsyncRAT.
ما ينبغي أن تفعله المنظمات
بما أن هذا سوء استخدام للحساب والرمز وليس ثغرة برمجية، فلا يوجد تصحيح للتثبيت. توصي Huntress المنظمات بمراجعة أدلة Entra ID للأجهزة غير المعروفة، ومراجعة طرق المصادقة متعددة العوامل المسجلة على حسابات التنفيذيين وفريق المالية، وفحص صناديق البريد بحثاً عن قواعد غير مألوفة.
وردت في الأصل عن The Hacker News. اقرأ المقال الأصلي لمزيد من التفاصيل.
عرض المصدر الأصلي