قراصنة يفككون كاميرا مراقبة Flock ويعثرون على أندرويد عمره ثماني سنوات ومفتاح رئيسي مُدرج بشكل ثابت
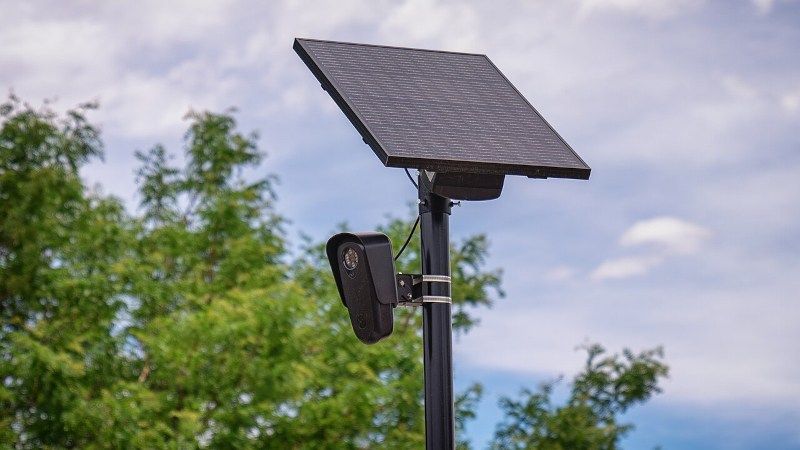
قامت مجموعة قرصنة تُدعى stegan0gram بإزالة كاميرا لقراءة لوحات المركبات تابعة لـFlock Safety فعلياً من عمود في واوواتوسا بولاية ويسكونسن، وفككتها، واستخرجت تخزينها الداخلي - كاشفة أن الجهاز الذي يتتبع المركبات عبر آلاف المدن الأمريكية يشغّل نظام تشغيل أندرويد لم يُحدَّث منذ 2018، ويحتوي على مفتاح API مُدرج بشكل ثابت يكشف بيانات أي كاميرا في الشبكة، ويخزّن مفتاح التشفير الخاص به دون تشفير على نفس القسم الذي يُفترض أن يحميه.
أصبحت كاميرات التعرف الآلي على لوحات المركبات التابعة لـFlock Safety واحدة من أكثر أنظمة المراقبة انتشاراً في الولايات المتحدة، حيث تُركّبها أقسام الشرطة وجمعيات ملاك المنازل لتصوير وتسجيل كل مركبة تمر بنقطة معينة. وضعت الشركة هذا العتاد كأداة حديثة للشرطة. ما وجدته stegan0gram داخل إحدى الكاميرات، وفقاً لتحليل الباحث الأمني المستقل Micah Lee لنظام الملفات المسرَّب، المنشور عبر DDoSecrets والذي حققت فيه Wired وMedia 404 بشكل مشترك، هو جهاز مبني على برمجيات مهجورة: أندرويد 8.1، وهو إصدار توقفت Google عن دعمه في 2021، بمستوى تحديث أمني متجمد عند يونيو 2018 ونواة لينكس أقدم بأكثر من تسع سنوات.
هذا الإهمال ليس شكلياً فحسب. تحمل النواة القديمة على الأقل ثغرتين موثقتين علناً وقابلتين للاستغلال: خلل في معالج الرسومات Qualcomm (CVE-2021-1905) يسمح للمهاجم بإتلاف ذاكرة النواة والسيطرة الكاملة على الجهاز، و"WrongZone" (CVE-2018-9568)، التي تتيح لعملية ما التصعيد إلى صلاحيات الجذر عبر خطأ في معالجة مقبس IPv6. كلتا الثغرتين تسمحان لمهاجم يحصل على أي موطئ قدم في الكاميرا بالسيطرة الكاملة عليها - وهذه ثغرات تم إصلاحها على مستوى الصناعة منذ سنوات، لكنها بقيت دون معالجة على عتاد يسجّل بنشاط تحركات الجمهور.
معالجة بيانات الاعتماد أسوأ. وجد الباحثون مفتاح API مُدرجاً بشكل ثابت - "HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD" - مُضمَّناً عبر 19 تطبيقاً مختلفاً من تطبيقات Flock، يمكن استخدامه لسحب بيانات التكوين لأي كاميرا على الشبكة بمجرد تقديم عنوان MAC الخاص بها، دون أي مصادقة أخرى تتجاوز ذلك المفتاح. بشكل منفصل، يحتفظ قسم تخزين الوسائط سعة 18 جيجابايت في الكاميرا، الذي يحمل أرشيفات صور مركبات مشفرة، بمفتاح فك التشفير الخاص به غير مشفر على نفس القسم - ما يعادل قفل خزنة ولصق الرمز السري على بابها. أظهرت السجلات المستخرجة من الكاميرا الواحدة 2,264 استدعاء API وإحداثيات GPS متكررة بدقة أقل من 100 متر، إلى جانب الرقم التسلسلي للجهاز وموقع نشره الدقيق على مستوى الشارع.
ردّت Flock Safety بأنها تأخذ الأمان "على محمل الجد" وتحتفظ ببرنامج للإفصاح عن الثغرات، مضيفة أنها لم تتلقَّ أي بلاغ عبر تلك القناة وأنها لا تملك "تفاصيل كافية لتقييم الادعاءات المطروحة" بناءً على ما هو معلن حتى الآن. يتجنب هذا الرد حقيقة أكثر إزعاجاً بالنسبة للشركة: لم تُكتشف هذه العيوب من خلال عملية إفصاح تعاونية. بل اكتشفها شخص انتزع كاميرا نشطة من على عمود في ضاحية ميلووكي، وفتحها، وقرأ ما بداخلها - وهي طريقة بحث متاحة لأي شخص لديه سلم ونفس إمكانية الوصول التي يمر أمامها السائقون الأمريكيون قسراً كل يوم.
تتجاوز أهمية هذه التفاصيل إحراج شركة واحدة. تجمع شبكات ALPR مثل شبكة Flock بيانات الموقع لمالكي المركبات العاديين دون أي أمر قضائي وغالباً دون إفصاح عام عن فترات الاحتفاظ بالبيانات، وقد ارتبطت هذه التقنية بالفعل بحالات موثقة من الاعتقالات الخاطئة الناتجة عن قراءات خاطئة للوحات المركبات وإساءة استخدام ضباط للنظام لتتبع أشخاص يعرفونهم شخصياً. شبكة مراقبة بهذا النطاق تشغّل أندرويد عمره ثماني سنوات غير محدَّث، ومفتاحاً رئيسياً على مستوى الشبكة مُدرجاً بشكل ثابت في تطبيقاتها الخاصة، ونظام تشفير مع مفتاح ملصق على القفل، ليست مجرد تقرير خلل - بل دليل على أن الوضع الأمني المحيط بالمراقبة الجماعية للمركبات في الولايات المتحدة لم يواكب مدى انتشار هذه المراقبة بالفعل.
وردت في الأصل عن Micah Lee / Wired / 404 Media / Hackaday. اقرأ المقال الأصلي لمزيد من التفاصيل.
عرض المصدر الأصلي