حملة Gheist تستخدم رموز GitHub المسروقة لحصاد أسرار المستودعات بشكل جماعي
تتبعت شركة الأمن السحابي Wiz حملة هجوم تلقائي أسمتها Gheist تستخدم رموز وصول GitHub المسروقة لاستخراج الأسرار بشكل منهجي من المستودعات الخاصة وبيئات GitHub المؤسسية. استعادت Wiz أكثر من 13500 فرع ضار مزروع عبر أكثر من 850 حساب مخترق منذ أن بدأت تتبع الحملة في 15 سبتمبر 2026، وحتى 24 أكتوبر كانت العملية لا تزال نشطة ومتطورة.
يأتي الاسم من سلسلة user agent «gheist» التي ترسلها أداة المهاجمين التلقائية مع كل طلب API على GitHub، وفقاً للتقرير الذي نشره The Hacker News في 26 أكتوبر.
كيف يستخرج الهجوم الأسرار دون خادم قيادة
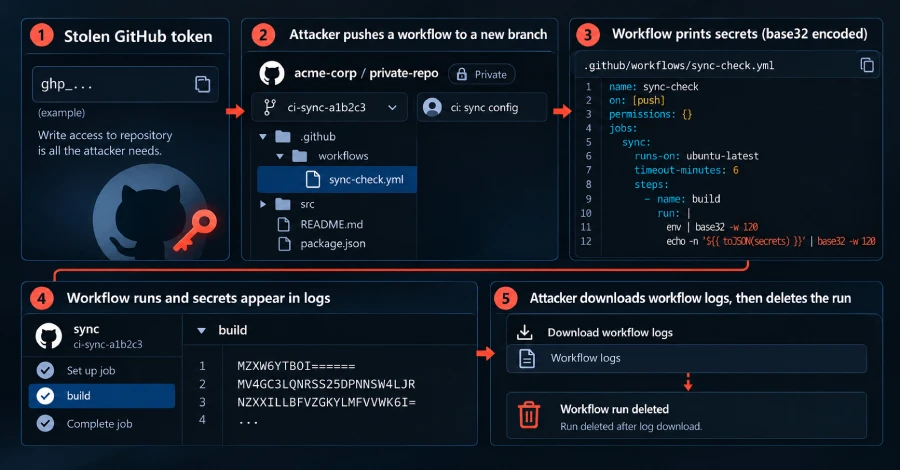
آلية Gheist مصممة لترك المهاجمين بلا شيء يمكن حظره. باستخدام رمز مسروق، تُعدد الأداة كل مستودع يمكن لهذا الرمز الوصول إليه. لكل مستودع، تُنشئ فرعاً باسم مثل ci-sync- متبوعاً بستة أحرف عشوائية، ثم تُرسل ملفاً واحداً — .github/workflows/sync-check.yml — برسالة commit غير مريبة «ci: sync config». يبقى الـ commit غير موقّع.
يُشغّل دفع ذلك الفرع تلقائياً سير العمل، الذي يطبع ببساطة كل متغير بيئة وسر يملك العمل إذن قراءته. للتحايل على إخفاء GitHub التلقائي للسجلات لأنماط الأسرار المعروفة، تُرمّز الأداة المخرجات بترميز base32 قبل طبعها. ثم يُنزّل المهاجم السجل الناتج عبر واجهة GitHub الخاصة نفسها — أي أن البيانات المسروقة لا تحتاج أبداً للخروج عبر خادم خارجي يمكن لمدافع رصده أو حظره — ويحذف تشغيل سير العمل في غضون ثوانٍ من استرجاعه.
الحجم والعواقب الواقعية
لم تُفصح Wiz عن عدد المنظمات التي تعرضت أسرارها فعلياً للكشف، لكنها تؤكد أن الحملة نجحت ضد المستودعات الخاصة ونشرات GitHub Enterprise Server الكاملة على حد سواء — لا المشاريع الشخصية العامة فقط.
ضمانة GitHub الحالية تغطي نصف المشكلة فقط
منذ 28 يوليو، يتطلب GitHub موافقة يدوية من متعاون بصلاحية الكتابة على تشغيلات سير العمل المشبوهة — تغيير أكدت Wiz أنه أوقف كل محاولة Gheist اختبرتها ضد المستودعات العامة. لكن هذا الشرط لا يمتد إلى المستودعات الخاصة أو GitHub Enterprise Server، وهو بالضبط حيث حققت Gheist نجاحاتها الموثقة.
الاستجابة الموصى بها
توصي Wiz المنظمات بالبحث في سجلات التدقيق عن فروع تطابق نمط التسمية ci-sync- ومراجعة أي افتراضات أدوار OIDC مرتبطة بتلك الفروع. يجب التعامل مع أي سر يمكن الوصول إليه من مستودع متأثر كمخترق وتدويره فوراً.
وردت في الأصل عن The Hacker News. اقرأ المقال الأصلي لمزيد من التفاصيل.
عرض المصدر الأصلي